Samlar era QR-kodkampanjer in mer kunddata än ni faktiskt behöver? Att oavsiktligt samla in personliga IP-adresser eller platsuppgifter kan skada konsumenternas förtroende och utlösa allvarliga regulatoriska påföljder. Genom att använda viktiga dataminimeringstekniker kan ni utforma integritetsmedvetna QR-koder som levererar användbara analyser samtidigt som de skyddar användardata.
Hur statiska och dynamiska QR-koder bearbetar data
För att utforma en marknadsföringskampanj som sätter integritet i första hand måste du först förstå hur olika QR-kodarkitekturer bearbetar användarinformation.
Statiska QR-koder bäddar in information direkt i själva matrismönstret. När en användare skannar en statisk kod som innehåller vanlig text eller en direktlänk, bearbetar ingen mellanliggande server den initiala skanningen. Skapande verktyg som en QR-kodgenerator för text generera omedelbara offline-triggers som öppnar en applikation eller webbsida lokalt. Eftersom ingen spårningsserver är involverad under skanningsprocessen samlar statiska koder inga personuppgifter in, vilket gör dem till sin natur integritetsvänliga. Statiska koder kan dock inte uppdateras efter utskrift och erbjuder ingen prestandaanalys.
Dynamiska QR-koder fungerar annorlunda genom att koda en kort omdirigeringslänk som dirigerar skanningar genom en analysserver innan användarna vidarebefordras till den slutliga destinationssidan. Under denna omdirigering loggar servern automatiskt tekniska metadata, till exempel:
- Användar-IP-adresser som ungefärlig geografisk plats
- Enhetsspecifikationer, inklusive operativsystem och webbläsarversion
- Exakta tidsstämplar och datum för varje skanningshändelse
- Aggregerad skanningsfrekvens och unika besökarstatistik
Även om denna arkitektur möjliggör innehållsuppdateringar utan omtryck, förståelse vilken data dynamiska QR-koder samlar in är avgörande vid utvärdering statiska vs dynamiska QR-koder för dina kundkontaktpunkter.
Kärnprinciper för dataminimering för marknadsförare
Dataminimering kräver att företag begränsar insamling och lagring av personuppgifter till vad som är strikt nödvändigt för ett specifikt, deklarerat syfte. Regulatoriska standarder som California Consumer Privacy Act (CCPA) och NIST Privacy Framework instruerar uttryckligen organisationer att anpassa databehandlingen till rimliga konsumentförväntningar.
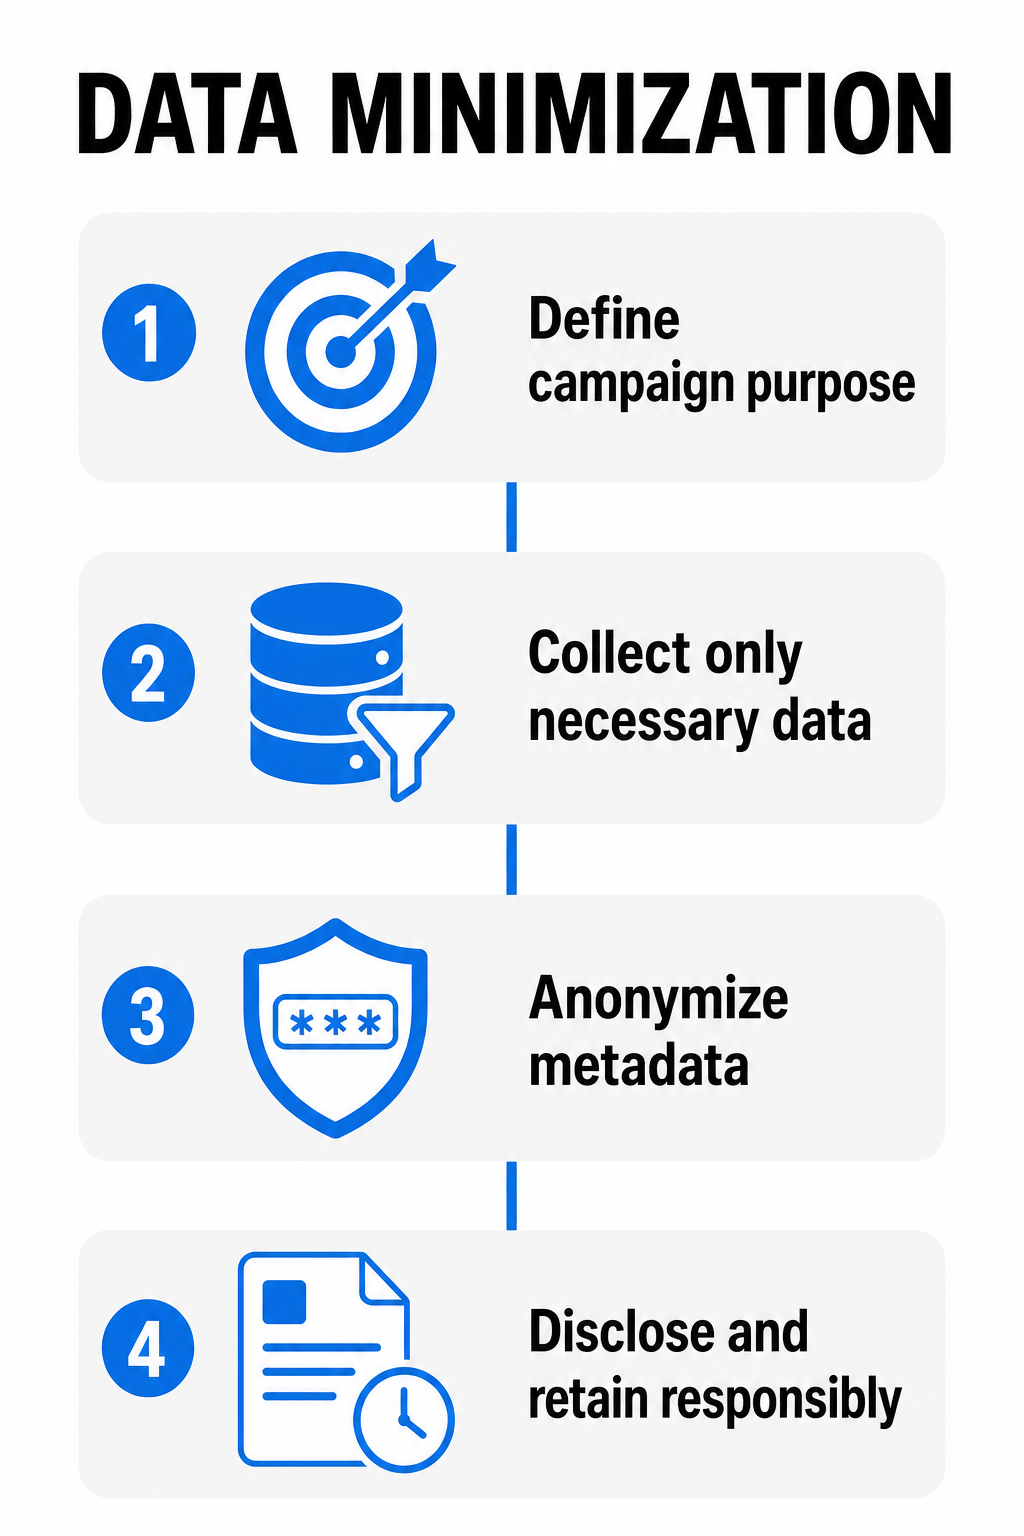
När du tillämpar dataminimering på fysiska QR-kampanjer, strukturera ditt tekniska arbetsflöde kring tre kärnprinciper:
- Definiera tydliga kampanjens syftenFastställ exakt varför du behöver skanningsdata innan du publicerar en kod. Om ditt mål bara är att visa en digital PDF-meny, undvik att begära exakta GPS-koordinater eller spåra returskanningar över olika sessioner.
- Minska redundant datainsamlingJustera dina analysinställningar för att inaktivera exakt IP-spårning eller enhetsfingeravtryck om dagliga skanningssiffror på hög nivå ger tillräcklig marknadsföringsfeedback.
- Anonymisera tekniska metadata vid inmatningBearbeta IP-adresser och tekniska identifierare omedelbart med hjälp av maskerings- eller hashtekniker så att skanningsaktivitet inte kan kopplas tillbaka till enskilda användare. Testad recension anonymiseringsmetoder för QR-koddata för att säkra din analysprocess.
Att använda dessa kärnkoncept hjälper till att säkerställa att ditt marknadsföringsmaterial är i linje med det bredare QR-kodens integritetslagar och nyckelregleringar.
Steg-för-steg-riktlinjer för QR-flöden med minimal data
Att utforma en integritetsmedveten kampanj kräver planering av både det fysiska tryckta materialet och den digitala användarresan. Följ denna operativa checklista för att skapa en säker och transparent skanningsupplevelse.
Steg 1: Placera ett tydligt meddelande nära den fysiska koden
Tvinga aldrig användarna att gissa vad som händer när de skannar ditt tryckmaterial. Placera ett kort, synligt meddelande direkt under eller bredvid QR-kodens grafik på din förpackning, skyltning eller flygblad.
Att skriva ut vanlig text som “Skanna för att se vår digitala katalog. Inga personuppgifter eller plats spåras” skapar omedelbar transparens och tydliga förväntningar för användarna redan innan ens en smartphonekamera skannar koden.
Steg 2: Använd integritetsmedvetna korta URL:er
Om din kampanj kräver dynamiska länkar för innehållsuppdateringar, använd anpassade, varumärkesbaserade korta domäner snarare än generiska spårningslänkar. Varumärkesbaserade korta URL:er låter användare förhandsgranska den exakta destinationsdomänen på sina smarttelefonskärmar innan de klickar sig vidare till webbläsaren. Denna visuella verifiering minskar användarnas tveksamhet gällande integritetsrisker med QR-koder och otillförlitliga omdirigeringar.
Steg 3: Implementera explicita opt-ins för känsligt innehåll
Om din målsida kräver exakt geolokalisering (t.ex. att hänvisa en kund till närmaste butik) eller personuppgifter, begär uttryckligt samtycke efter att användaren når målsidan. Försök aldrig att samla in exakta platskoordinater automatiskt vid omdirigering av skanningen och undvik vilseledande användargränssnitt eller mörka mönster som skymmer alternativ för att välja bort.
Designa säkra, flexibla QR-kampanjer Letar du efter en redigerbar QR-kodlösning med inbyggda sekretesskontroller och anpassningsbar analys? Använd Dynamisk QR-kodgenerator för att hantera innehållsuppdateringar samtidigt som skanningsdata hålls säker.
Hantera datalagring och åtkomstkontroller
Att samla in minimal data är bara den första halvan av integritetsskydd; att lagra skanningsregister på ett säkert sätt är lika viktigt. För att skydda konsumenternas integritet över tid, etablera operativa skyddsräcken för dina skanningsloggar och analysinstrumentpaneler.
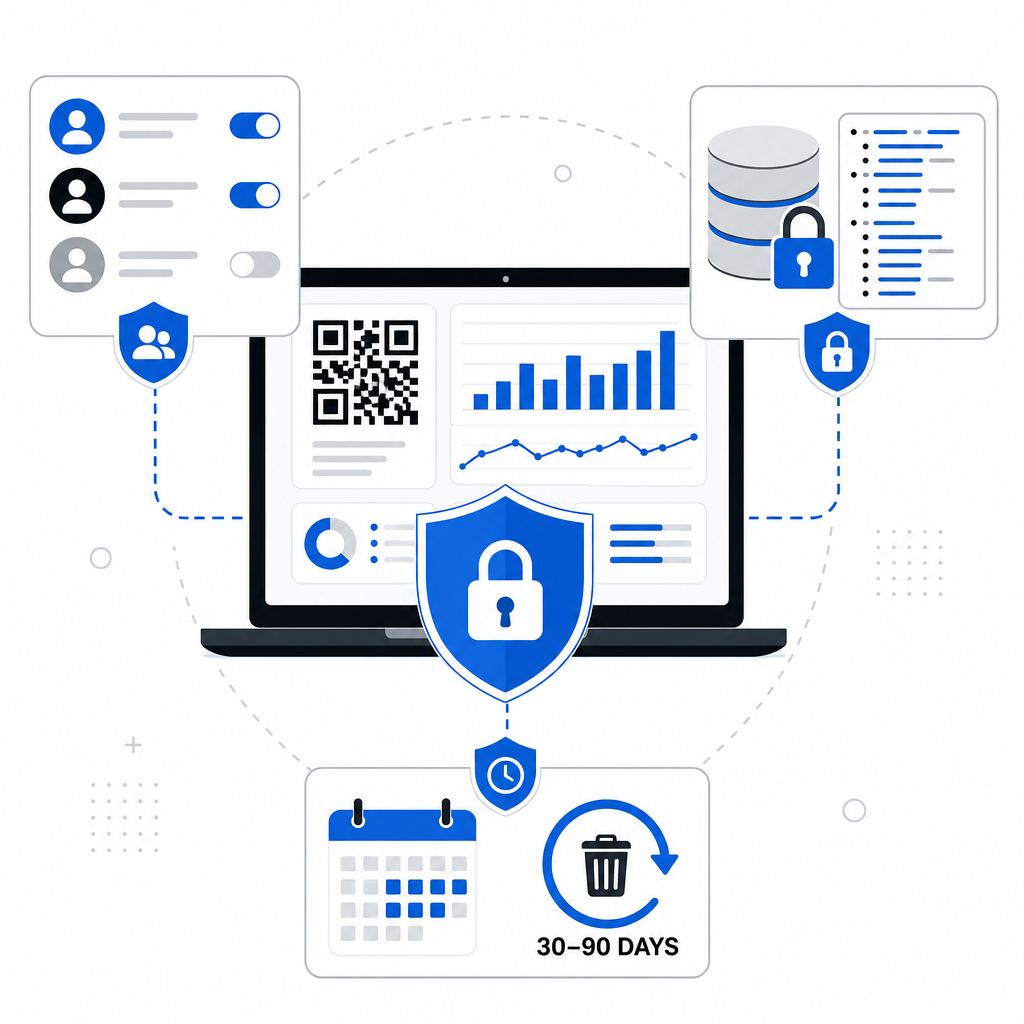
| Förvaltningsområde | Rekommenderad integritetsåtgärd | Affärsfördel |
|---|---|---|
| Datalagring | Ställ in automatiska raderingsscheman för råa skanningsloggar efter 30 eller 90 dagar. | Minimerar myndighetsansvar enligt CCPA och GDPR. |
| Åtkomstkontroll | Begränsa åtkomst till analysinstrumentpanelen baserat på specifika teamroller. | Förhindrar intern datamissbruk och obehörig dataexport. |
| Datakryptering | Kryptera skanningslänkar och serverloggar under överföring med HTTPS och i vila. | Uppfyller branschens säkerhetsstandarder och förhindrar loggar. |
Att etablera tydliga regler för datalagring för QR-analys förhindrar att ditt team samlar in äldre IP-loggar långt efter att en kampanj avslutats. säkra bästa praxis för generering av QR-koder förhindrar också obehörig kodmanipulering eller fysiska klistermärken på dina utskrivna material.
Genom att kombinera statiska koder för fast text, anonymiserade mätvärden för dynamiska länkar och tydliga fysiska upplysningar kan ditt företag leverera smidiga offline-till-online-upplevelser samtidigt som användarnas integritet skyddas. Utforska våra mångsidiga QR-kodgenerator för att bygga din nästa transparenta, integritetsmedvetna kampanj.
Vanliga frågor
Att skanna en vanlig QR-kod visar inte automatiskt ditt namn, telefonnummer eller e-postadress. Dynamiska QR-koder får däremot automatiskt tekniska metadata – som din IP-adress, enhetstyp och webbläsare – när din telefon begär omdirigeringssidan.
Ja, statiska QR-koder är i sig säkrare för användarnas integritet eftersom de bäddar in data direkt i bildmönstret utan att använda omdirigeringsservrar. Eftersom skanningsförfrågningar inte dirigeras via en analysplattform loggar inte statiska koder enhetsmetadata eller spårar användaraktivitet.
Företag kan aggregera totala skanningsantal och dagliga engagemangstrender samtidigt som de inaktiverar detaljerad IP-adressloggning och exakt GPS-spårning. Med hjälp av pseudonymiserade mätvärden och automatiska databorttagningsscheman kan marknadsförare mäta kampanjprestanda utan att profilera enskilda användare.