Indsamler dine QR-kodekampagner flere kundedata, end du rent faktisk har brug for? Utilsigtet indsamling af personlige IP-adresser eller lokationsoplysninger kan skade forbrugernes tillid og udløse alvorlige regulatoriske sanktioner. Ved at anvende vigtige dataminimeringsteknikker kan du designe privatlivsbevidste QR-koder, der leverer brugbar analyse, samtidig med at brugerdata beskyttes.
Hvordan statiske og dynamiske QR-koder behandler data
For at designe en marketingkampagne med fokus på privatliv, skal du først forstå, hvordan forskellige QR-kodearkitekturer behandler brugeroplysninger.
Statiske QR-koder integrerer information direkte i selve matrixmønsteret. Når en bruger scanner en statisk kode, der indeholder almindelig tekst eller et direkte link, behandler ingen mellemliggende server den indledende scanning. Oprettelsesværktøjer som en Tekst QR-kode generator genererer øjeblikkelige offline-triggere, der åbner en applikation eller webside lokalt. Da der ikke er involveret nogen sporingsserver under scanningsprocessen, indsamler statiske koder ingen personlige data, hvilket gør dem i sagens natur privatlivsvenlige. Statiske koder kan dog ikke opdateres efter udskrivning og tilbyder ingen ydeevneanalyser.
Dynamiske QR-koder fungerer forskelligt ved at kode et kort omdirigeringslink, der sender scanninger gennem en analyseserver, før brugerne videresendes til den endelige destinationsside. Under denne omdirigering logger serveren automatisk tekniske metadata, såsom:
- Bruger-IP-adresser, der tilnærmer sig geografisk placering
- Enhedsspecifikationer, herunder operativsystem og browserversion
- Præcise tidsstempler og datoer for hver scanningshændelse
- Samlet scanningsfrekvens og unikke besøgsmålinger
Selvom denne arkitektur muliggør indholdsopdateringer uden genudskrivning, er forståelsen hvilke data dynamiske QR-koder indsamler er afgørende ved evaluering statiske vs dynamiske QR-koder til dine kundekontaktpunkter.
Kerneprincipper for dataminimering for marketingfolk
Dataminimering kræver, at virksomheder begrænser indsamling og opbevaring af personlige oplysninger til, hvad der er strengt nødvendigt for et specifikt, oplyst formål. Reguleringsstandarder som California Consumer Privacy Act (CCPA) og NIST Privacy Framework instruerer eksplicit organisationer i at tilpasse databehandling til rimelige forbrugerforventninger.
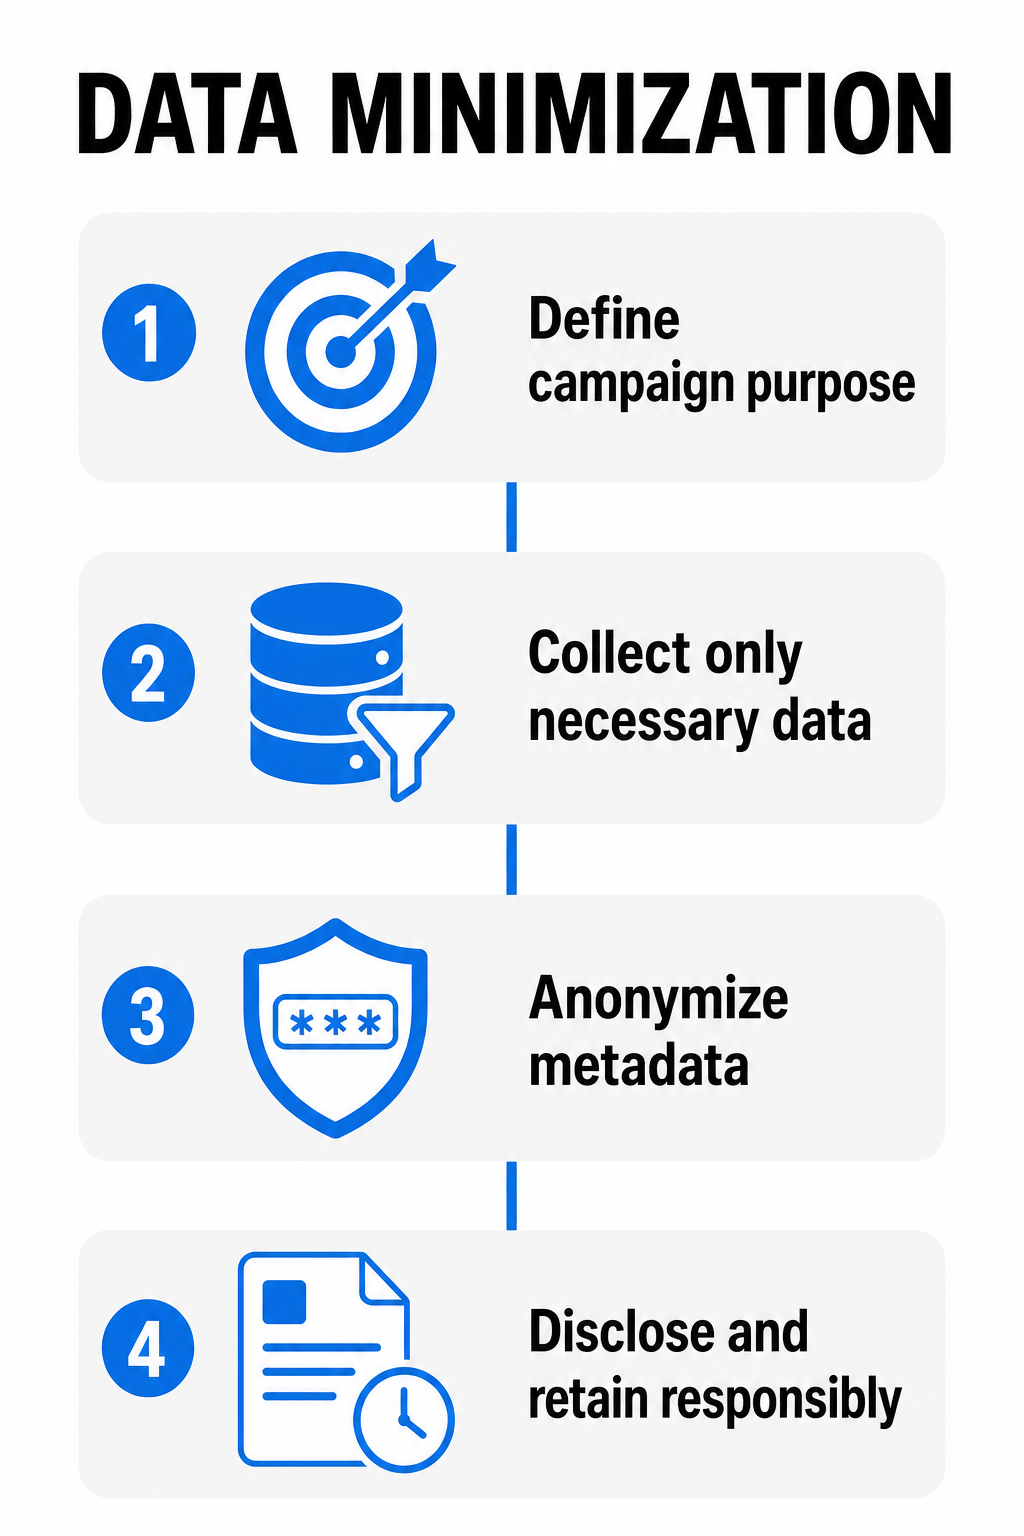
Når du anvender dataminimering på fysiske QR-kampagner, skal du strukturere din tekniske arbejdsgang omkring tre kerneprincipper:
- Definer klare kampagneformålFastlæg præcist, hvorfor du har brug for scanningsdata, før du udgiver en kode. Hvis dit mål blot er at vise en digital PDF-menu, skal du undgå at anmode om præcise GPS-koordinater eller spore returscanninger på tværs af sessioner.
- Reducer overflødig dataindsamlingJuster dine analyseindstillinger for at deaktivere præcis IP-sporing eller enhedsfingeraftryk, hvis daglige scanningstotaler på højt niveau giver tilstrækkelig marketingfeedback.
- Anonymiser tekniske metadata ved indtagelseBehandl IP-adresser og tekniske identifikatorer øjeblikkeligt ved hjælp af maskerings- eller hashingteknikker, så scanningsaktivitet ikke kan knyttes tilbage til individuelle brugere. Anmeldelse bevist anonymiseringsmetoder til QR-kodedata for at sikre din analysepipeline.
Ved at anvende disse kernekoncepter sikrer du, at dine marketingmaterialer stemmer overens med den bredere QR-kode privatlivslovgivning og nøglebestemmelser.
Trinvise retningslinjer for QR-flows med minimal data
Design af en privatlivsbevidst kampagne kræver planlægning af både det fysiske trykte materiale og den digitale brugeroplevelse. Følg denne operationelle tjekliste for at skabe en sikker og transparent scanningsoplevelse.
Trin 1: Placer en tydelig meddelelse i nærheden af den fysiske kode
Tving aldrig brugerne til at gætte, hvad der sker, når de scanner dine trykte materialer. Placer en kort, synlig meddelelse direkte under eller ved siden af QR-kodegrafikken på din emballage, skiltning eller flyers.
Udskrivning af almindelig tekst som "Scan for at se vores digitale katalog. Ingen personlige data eller placering spores" skaber øjeblikkelig gennemsigtighed og sætter klare brugerforventninger, før et smartphonekamera overhovedet scanner koden.
Trin 2: Brug privatlivsbevidste korte URL'er
Hvis din kampagne kræver dynamiske links til indholdsopdateringer, skal du bruge brugerdefinerede, korte domæner med branding i stedet for generiske sporingslinks. Korte URL'er med branding giver brugerne mulighed for at se et eksempel på det nøjagtige destinationsdomæne på deres smartphoneskærme, før de klikker på browseren. Denne visuelle verifikation reducerer brugerens tøven med hensyn til QR-kode privatlivsrisici og upålidelige omdirigeringer.
Trin 3: Implementer eksplicitte tilmeldinger til følsomt indhold
Hvis din destinationslandingsside kræver præcis geoplacering (f.eks. at henvise en kunde til den nærmeste butik) eller personlige oplysninger, skal du anmode om udtrykkeligt bekræftende samtykke, når brugeren når landingssiden. Forsøg aldrig at indsamle præcise placeringskoordinater automatisk ved omdirigering af scanning, og undgå vildledende brugergrænseflader eller mørke mønstre, der skjuler fravalgsmuligheder.
Design sikre, fleksible QR-kampagner Leder du efter en redigerbar QR-kodeløsning med indbyggede privatlivskontroller og brugerdefinerbar analyse? Brug Dynamisk QR-kode generator til at administrere indholdsopdateringer, samtidig med at scanningsdataene holdes sikre.
Administration af dataopbevaring og adgangskontrol
Indsamling af minimale data er kun den første halvdel af privatlivsbeskyttelse; sikker opbevaring af scanningsregistre er lige så vigtigt. For at beskytte forbrugernes privatliv over tid, skal du etablere operationelle beskyttelsesrækværk for dine scanningslogfiler og analysedashboards.
| Forvaltningsområde | Anbefalet handling for beskyttelse af personlige oplysninger | Forretningsfordel |
|---|---|---|
| Dataopbevaring | Indstil automatiske sletningsplaner for rå scanningslogfiler efter 30 eller 90 dage. | Minimerer det lovgivningsmæssige ansvar i henhold til CCPA og GDPR. |
| Adgangskontrol | Begræns adgang til analysedashboards baseret på specifikke teamroller. | Forhindrer intern datamisbrug og uautoriseret dataeksport. |
| Datakryptering | Krypter scanningslinks og serverlogfiler under transit ved hjælp af HTTPS og i hviletilstand. | Opfylder branchens sikkerhedsstandarder og forhindrer logopsnapping. |
Etablering af klarhed Regler for dataopbevaring for QR-analyse forhindrer dit team i at akkumulere ældre IP-logfiler længe efter en kampagne er afsluttet. bedste praksis for sikker QR-kodegenerering forhindrer også uautoriseret kodemanipulation eller fysiske klistermærker på dine trykte aktiver.
Ved at kombinere statiske koder til fast tekst, anonymiserede metrikker til dynamiske links og tydelige fysiske oplysninger kan din virksomhed levere problemfri offline-til-online-oplevelser, samtidig med at brugernes privatliv beskyttes. Udforsk vores alsidige QR-kodegenerator til at opbygge din næste transparente, privatlivsbevidste kampagne.
Ofte stillede spørgsmål
Scanning af en almindelig QR-kode afslører ikke automatisk dit navn, telefonnummer eller e-mailadresse. Dynamiske QR-koder modtager dog automatisk tekniske metadata – såsom din IP-adresse, enhedstype og browser – når din telefon anmoder om omdirigeringssiden.
Ja, statiske QR-koder er i sagens natur sikrere for brugernes privatliv, fordi de integrerer data direkte i billedmønsteret uden at bruge omdirigeringsservere. Da scanningsanmodninger ikke sendes gennem en analyseplatform, logger statiske koder ikke enhedsmetadata eller sporer brugeraktivitet.
Virksomheder kan aggregere det samlede antal scanninger og daglige engagementstendenser, mens de deaktiverer detaljeret IP-adresselogning og præcis GPS-sporing. Ved at bruge pseudonymiserede metrikker og automatiske datasletningsplaner kan marketingfolk måle kampagnepræstationer uden at profilere individuelle brugere.