Kas teie QR-koodi kampaaniad koguvad rohkem kliendiandmeid, kui teil tegelikult vaja on? Isiklike IP-aadresside või asukohaandmete tahtmatu kogumine võib kahjustada tarbijate usaldust ja põhjustada tõsiseid regulatiivseid karistusi. Võttes kasutusele olulised andmete minimeerimise tehnikad, saate kujundada privaatsust arvestavaid QR-koode, mis pakuvad praktilist analüüsi ja kaitsevad samal ajal kasutajaandmeid.
Kuidas staatilised ja dünaamilised QR-koodid andmeid töötlevad
Privaatsust esikohale seadva turunduskampaania kujundamiseks peate kõigepealt mõistma, kuidas erinevad QR-koodi arhitektuurid kasutajaandmeid töötlevad.
Staatilised QR-koodid manustavad teabe otse maatriksi mustrisse. Kui kasutaja skannib staatilist koodi, mis sisaldab lihtteksti või otselinki, ei töötle ükski vahendaja esialgset skannimist. Loomise tööriistad, näiteks Teksti QR koodi loomine genereerivad koheseid võrguühenduseta päästikuid, mis avavad rakenduse või veebilehe lokaalselt. Kuna skannimisprotsessis ei osale jälgimisserver, ei kogu staatilised koodid isikuandmeid, mistõttu on need privaatsust kaitsvad. Staatilisi koode ei saa aga pärast printimist uuendada ja need ei paku jõudlusanalüüsi.
Dünaamilised QR-koodid toimivad erinevalt, kodeerides lühikese ümbersuunamislingi, mis suunab skaneeringud enne kasutajate edasisuunamist lõplikule sihtlehele läbi analüüsiserveri. Selle ümbersuunamise ajal logib server automaatselt tehnilisi metaandmeid, näiteks:
- Kasutaja IP-aadressid, mis vastavad ligikaudsele geograafilisele asukohale
- Seadme spetsifikatsioonid, sh operatsioonisüsteem ja brauseri versioon
- Iga skannimissündmuse täpsed ajatemplid ja kuupäevad
- Koondskaneerimise sagedus ja unikaalsete külastajate mõõdikud
Kuigi see arhitektuur võimaldab sisu uuendamist ilma uuesti trükkimiseta, on oluline mõista milliseid andmeid dünaamilised QR-koodid koguvad on hindamisel oluline staatiliste ja dünaamiliste QR-koodide vahel teie klientide kokkupuutepunktide jaoks.
Turundajate andmete minimeerimise põhiprintsiibid
Andmete minimeerimine nõuab ettevõtetelt isikuandmete kogumise ja säilitamise piiramist sellega, mis on rangelt vajalik konkreetse avalikustatud eesmärgi saavutamiseks. Regulatiivsed standardid, nagu California tarbijate privaatsuse seadus (CCPA) ja NIST-i privaatsusraamistik, annavad organisatsioonidele selgesõnalise korralduse viia andmetöötlus vastavusse mõistlike tarbijate ootustega.
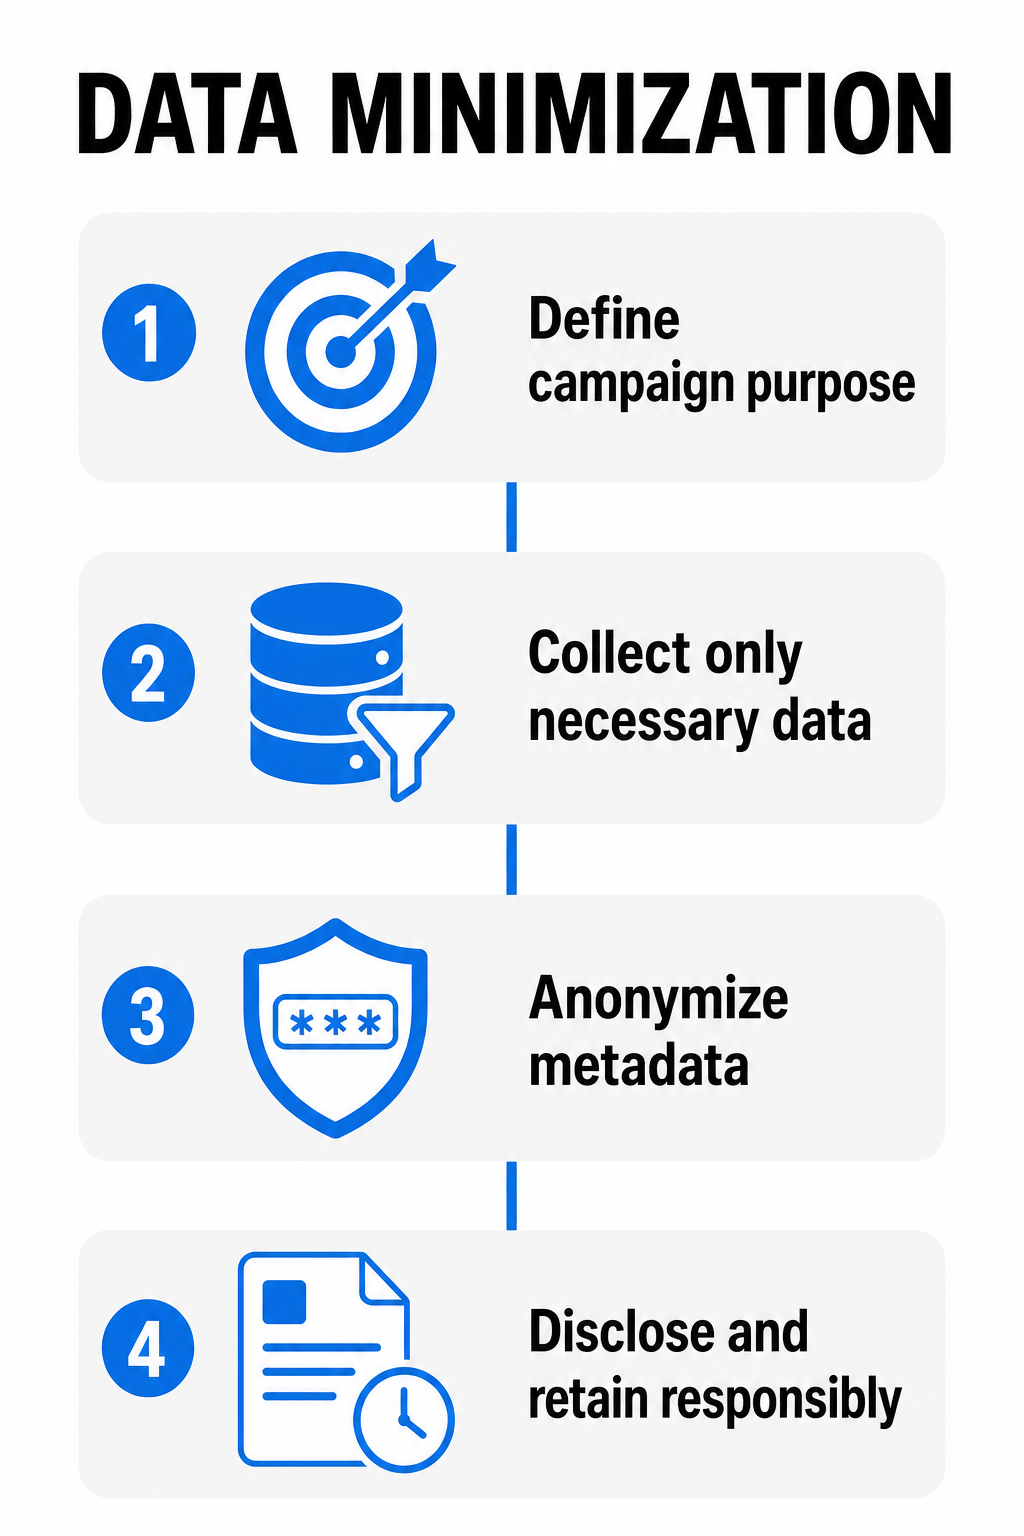
Füüsiliste QR-kampaaniate puhul andmete minimeerimise rakendamisel struktureerige oma tehniline töövoog kolme põhiprintsiibi ümber:
- Määrake selged kampaania eesmärgidEnne koodi avaldamist tehke täpselt kindlaks, miks teil skannimisandmeid vaja on. Kui teie eesmärk on lihtsalt digitaalse PDF-menüü kuvamine, vältige täpsete GPS-koordinaatide küsimist või skaneeringute jälgimist seansside vahel.
- Vähendage üleliigset andmete kogumist: Kui kõrgetasemelised igapäevased skannimistulemused annavad piisavalt turunduslikku tagasisidet, kohandage oma analüütikaseadeid, et keelata täpne IP-jälgimine või seadme sõrmejälgede võtmine.
- Anonüümige tehnilised metaandmed sisestamiselTöötle IP-aadresse ja tehnilisi identifikaatoreid koheselt maskeerimis- või räsimistehnikate abil, et skannimistegevust ei saaks üksikute kasutajatega seostada. Ülevaatuses tõestatud. QR-koodi andmete anonüümimismeetodid analüüsikanali turvamiseks.
Nende põhikontseptsioonide omaksvõtmine aitab tagada, et teie turundusmaterjalid on kooskõlas laiema QR-koodi privaatsusseadused ja peamised regulatsioonid.
Samm-sammult juhised minimaalse andmemahuga QR-voogude jaoks
Privaatsusteadliku kampaania kujundamine nõuab nii füüsilise trükise kui ka digitaalse kasutajakogemuse planeerimist. Turvalise ja läbipaistva skaneerimiskogemuse loomiseks järgige seda tegevusalast kontroll-lehte.
1. samm: asetage füüsilise koodi lähedale selge teade
Ärge kunagi sundige kasutajaid arvama, mis juhtub, kui nad teie trükimaterjale skannivad. Asetage oma pakendile, siltidele või flaieritele lühike ja nähtav teade otse QR-koodi graafika alla või kõrvale.
Lihtteksti, näiteks “Skannige, et vaadata meie digitaalset kataloogi. Isikuandmeid ega asukohta ei jälgita” printimine loob kohese läbipaistvuse ja seab selged ootused kasutajatele enne, kui nutitelefoni kaamera koodi skannib.
2. samm: kasutage privaatsust arvestavaid lühikesi URL-e
Kui teie kampaania vajab sisuvärskenduste jaoks dünaamilisi linke, kasutage üldiste jälgimislinkide asemel kohandatud ja bränditud lühikesi domeene. Bränditud lühikesed URL-id võimaldavad kasutajatel enne brauserisse sisenemist nutitelefoni ekraanil täpset sihtdomeeni eelvaadata. See visuaalne kontroll vähendab kasutajate kõhklusi QR-koodi privaatsusriske ja ebausaldusväärsed ümbersuunamised.
3. samm: rakendage tundliku sisu jaoks selgesõnalisi nõusolekuid
Kui teie sihtkoha maandumisleht nõuab täpset geograafilist asukohta (näiteks kliendi suunamiseks lähimasse jaemüügikohta) või isikuandmeid, küsige pärast maandumislehele jõudmist kasutajalt selgesõnalist jaatavat nõusolekut. Ärge kunagi proovige skannimise ümbersuunamisel automaatselt täpseid asukoha koordinaate koguda ja vältige petlikke kasutajaliideseid või tumedaid mustreid, mis varjavad loobumisvalikuid.
Kujundage turvalisi ja paindlikke QR-kampaaniaid Kas otsite muudetavat QR-koodi lahendust sisseehitatud privaatsuskontrollide ja kohandatava analüütikaga? Kasutage seda Dünaamilise QR koodi generaator sisuvärskenduste haldamiseks, hoides samal ajal skannimisandmeid turvaliselt.
Andmete säilitamise ja juurdepääsu kontrolli haldamine
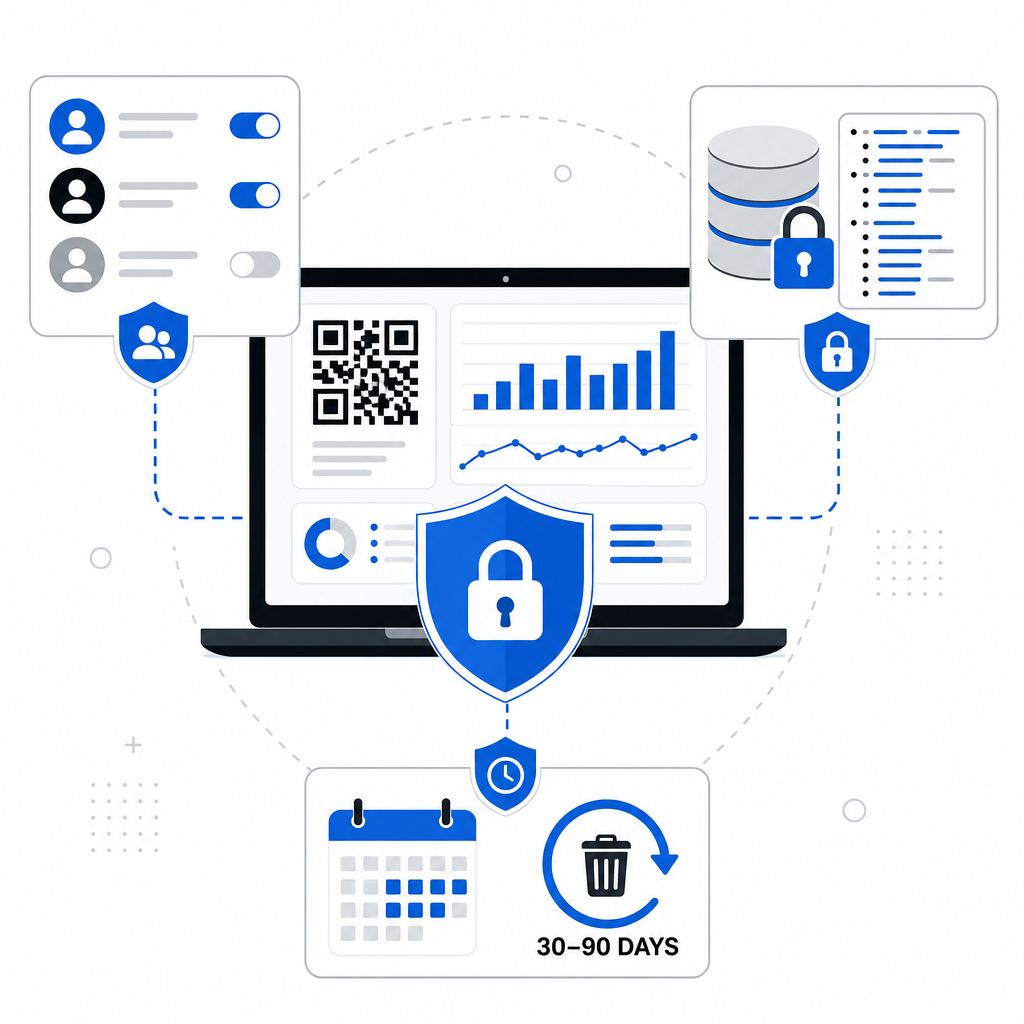
Minimaalsete andmete kogumine on privaatsuse kaitsest vaid esimene pool; skannimisandmete turvaline säilitamine on sama oluline. Tarbijate privaatsuse kaitsmiseks aja jooksul kehtestage oma skannimislogidele ja analüüsi juhtpaneelidele toimivad kaitsepiirded.
| Halduspiirkond | Soovitatav privaatsustoiming | Ärikasu |
|---|---|---|
| Andmete säilitamine | Määrake toorandmete skannimislogide automaatse kustutamise ajakava 30 või 90 päeva pärast. | Minimeerib regulatiivset vastutust CCPA ja GDPRi alusel. |
| Juurdepääsukontroll | Piira analüütika armatuurlauale juurdepääsu vastavalt konkreetsetele meeskonnarollidele. | Hoiab ära sisemise andmete väärkasutamise ja volitamata andmete ekspordi. |
| Andmete krüptimine | Krüpteerige skannimislingid ja serverilogid nii edastamisel HTTPS-i abil kui ka puhkeolekus. | Vastab tööstusharu turvastandarditele ja hoiab ära logide pealtkuulamise. |
Selgete tingimuste loomine QR-analüüsi andmete säilitamise reeglid hoiab ära teie meeskonna pärand-IP-logide kogunemise kaua pärast kampaania lõppu. turvalise QR-koodi loomise parimad tavad hoiab ära ka koodi volitamata muutmise või füüsiliste kleebiste pealekandmise teie prinditud varadele.
Kombineerides staatilisi koode fikseeritud teksti jaoks, anonüümseid mõõdikuid dünaamiliste linkide jaoks ja selgeid füüsilisi avalikustamisi, saab teie ettevõte pakkuda sujuvat võrguühenduseta ja võrguühenduseta kogemust, kaitstes samal ajal kasutajate privaatsust. Avastage meie mitmekülgseid lahendusi QR-koodi generaator et luua oma järgmine läbipaistev ja privaatsust arvestav kampaania.
Korduma kippuvad küsimused
Lihtsa QR-koodi skannimine ei avalda automaatselt teie nime, telefoninumbrit ega e-posti aadressi. Dünaamilised QR-koodid saavad aga ümbersuunamislehe taotlemisel automaatselt tehnilised metaandmed – näiteks teie IP-aadressi, seadme tüübi ja brauseri.
Jah, staatilised QR-koodid on oma olemuselt kasutajate privaatsuse seisukohast turvalisemad, kuna need manustavad andmed otse pildimustrisse ilma ümbersuunamisservereid kasutamata. Kuna skannimistaotlused ei suunata läbi analüüsiplatvormi, ei logi staatilised koodid seadme metaandmeid ega jälgi kasutaja tegevust.
Ettevõtted saavad koondada skannimiste koguarvu ja igapäevaseid kaasatuse trende, keelates samal ajal üksikasjaliku IP-aadresside logimise ja täpse GPS-jälgimise. Pseudonüümide abil loodud mõõdikute ja automaatsete andmete kustutamise ajakavade abil saavad turundajad mõõta kampaaniate tulemuslikkust ilma üksikuid kasutajaid profileerimata.