Samler QR-kodekampanjene dine inn mer kundedata enn du faktisk trenger? Utilsiktet innsamling av personlige IP-adresser eller posisjonsdetaljer kan skade forbrukernes tillit og utløse alvorlige regulatoriske sanksjoner. Ved å ta i bruk viktige dataminimeringsteknikker kan du designe personvernbevisste QR-koder som leverer handlingsrettet analyse samtidig som de beskytter brukerdata.
Hvordan statiske og dynamiske QR-koder behandler data
For å designe en markedsføringskampanje som setter personvern først, må du først forstå hvordan ulike QR-kodearkitekturer behandler brukerinformasjon.
Statiske QR-koder legger inn informasjon direkte i selve matrisemønsteret. Når en bruker skanner en statisk kode som inneholder ren tekst eller en direkte lenke, behandler ingen mellomliggende server den første skanningen. Opprettelsesverktøy som en Lag QR-kode fra tekst generere umiddelbare, offline utløsere som åpner et program eller en nettside lokalt. Fordi ingen sporingsserver er involvert under skanneprosessen, samler statiske koder ingen personopplysninger, noe som gjør dem iboende personvernvennlige. Statiske koder kan imidlertid ikke oppdateres etter utskrift og tilbyr ingen ytelsesanalyse.
Dynamiske QR-koder fungerer annerledes ved å kode en kort viderekoblingslenke som ruter skanninger gjennom en analyseserver før brukere videresendes til den endelige destinasjonssiden. Under denne omdirigeringen logger serveren automatisk tekniske metadata, for eksempel:
- Bruker-IP-adresser som tilnærmer seg geografisk plassering
- Enhetsspesifikasjoner, inkludert operativsystem og nettleserversjon
- Nøyaktige tidsstempler og datoer for hver skannehendelse
- Samlet skannefrekvens og unike besøksmålinger
Selv om denne arkitekturen muliggjør innholdsoppdateringer uten omskriving, er det viktig å forstå hvilke data dynamiske QR-koder samler inn er viktig når man vurderer statiske vs dynamiske QR-koder for dine kundekontaktpunkter.
Kjerneprinsipper for dataminimering for markedsførere
Dataminimering krever at bedrifter begrenser innsamling og oppbevaring av personopplysninger til det som er strengt nødvendig for et spesifikt, oppgitt formål. Reguleringsstandarder som California Consumer Privacy Act (CCPA) og NIST Privacy Framework instruerer eksplisitt organisasjoner til å tilpasse databehandling til rimelige forbrukerforventninger.
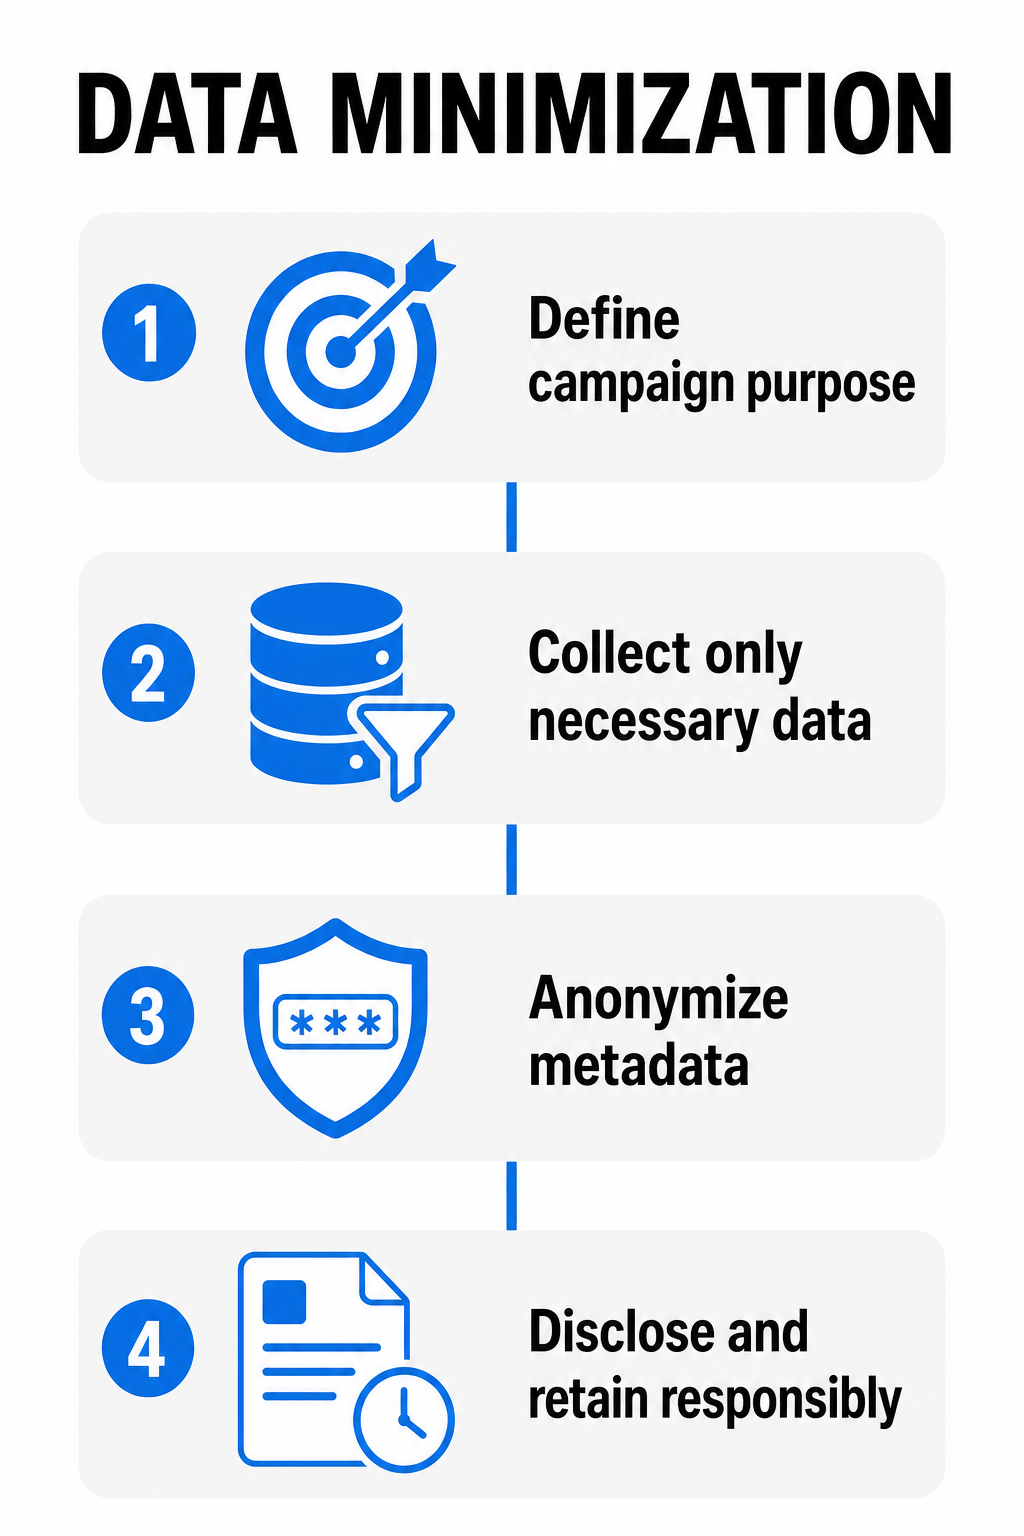
Når du bruker dataminimering på fysiske QR-kampanjer, strukturer den tekniske arbeidsflyten din rundt tre kjerneprinsipper:
- Definer tydelige kampanjeformålFastslå nøyaktig hvorfor du trenger skannedata før du publiserer en kode. Hvis målet ditt bare er å vise en digital PDF-meny, bør du unngå å be om nøyaktige GPS-koordinater eller spore returskanninger på tvers av økter.
- Reduser overflødig datainnsamlingJuster analyseinnstillingene dine for å deaktivere presis IP-sporing eller enhetsfingeravtrykk hvis daglige skanningstall på høyt nivå gir tilstrekkelig markedsføringstilbakemelding.
- Anonymiser tekniske metadata ved inntakBehandle IP-adresser og tekniske identifikatorer umiddelbart ved hjelp av maskerings- eller hashingteknikker, slik at skanneaktivitet ikke kan kobles tilbake til individuelle brukere. Anmeldelse bevist anonymiseringsmetoder for QR-kodedata for å sikre analyseprosessen din.
Å ta i bruk disse kjernekonseptene bidrar til å sikre at markedsføringsmateriellet ditt er i samsvar med det bredere Personvernlover for QR-koder og sentrale forskrifter.
Trinnvise retningslinjer for QR-flyter med minimale data
Å designe en personvernbevisst kampanje krever planlegging av både det fysiske trykkbildet og den digitale brukerreisen. Følg denne operative sjekklisten for å skape en sikker og transparent skanneopplevelse.
Trinn 1: Plasser en tydelig melding i nærheten av den fysiske koden
Tving aldri brukere til å gjette hva som skjer når de skanner utskriftsmaterialene dine. Plasser en kort, synlig melding rett under eller ved siden av QR-kodegrafikken på emballasjen, skiltingen eller flygebladene dine.
Å skrive ut ren tekst som “Skann for å se vår digitale katalog. Ingen personopplysninger eller posisjon spores” skaper umiddelbar åpenhet og setter klare brukerforventninger før et smarttelefonkamera i det hele tatt skanner koden.
Trinn 2: Bruk personvernbevisste korte URL-er
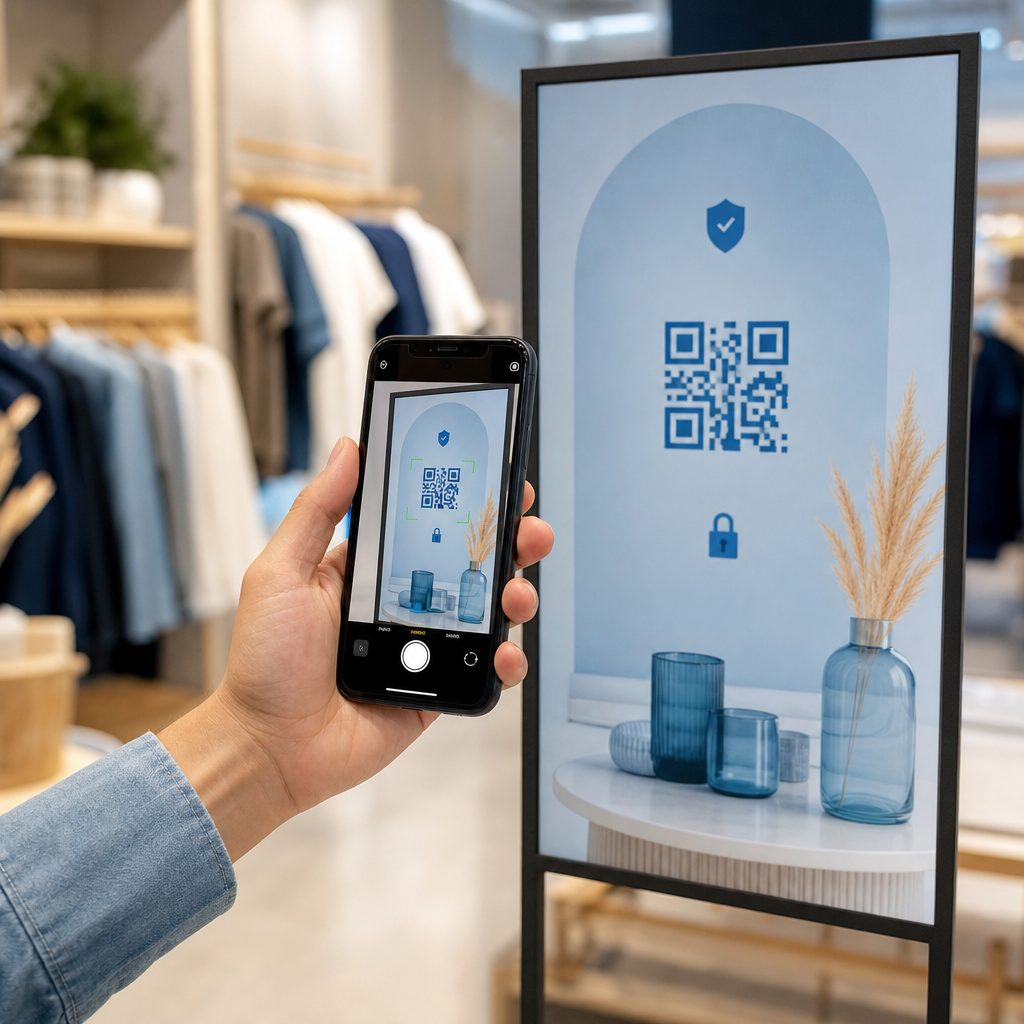
Hvis kampanjen din krever dynamiske lenker for innholdsoppdateringer, bruk tilpassede, merkede korte domener i stedet for generiske sporingslenker. Merkede korte URL-er lar brukere forhåndsvise det nøyaktige destinasjonsdomenet på smarttelefonskjermene sine før de trykker på nettleseren. Denne visuelle bekreftelsen reduserer brukerens nøling med hensyn til personvernrisikoer ved QR-koder og upålitelige omdirigeringer.
Trinn 3: Implementer eksplisitte påmeldinger for sensitivt innhold
Hvis destinasjonslandingssiden din krever presis geolokalisering (for eksempel å henvise en kunde til nærmeste butikk) eller personopplysninger, må du be om uttrykkelig bekreftende samtykke etter at brukeren kommer til landingssiden. Forsøk aldri å samle inn presise posisjonskoordinater automatisk ved omdirigering av skanningen, og unngå villedende brukergrensesnitt eller mørke mønstre som skjuler alternativer for bortvelgelse.
Design sikre, fleksible QR-kampanjer Leter du etter en redigerbar QR-kodeløsning med innebygde personvernkontroller og tilpassbar analyse? Bruk Dynamisk QR-kode generator for å administrere innholdsoppdateringer samtidig som skannedataene holdes sikre.
Administrering av datalagring og tilgangskontroller
Å samle inn minimale data er bare den første halvdelen av personvernbeskyttelse; sikker lagring av skanneposter er like viktig. For å beskytte forbrukernes personvern over tid, bør du etablere operative sikkerhetstiltak for skanneloggene og analysedashboardene dine.
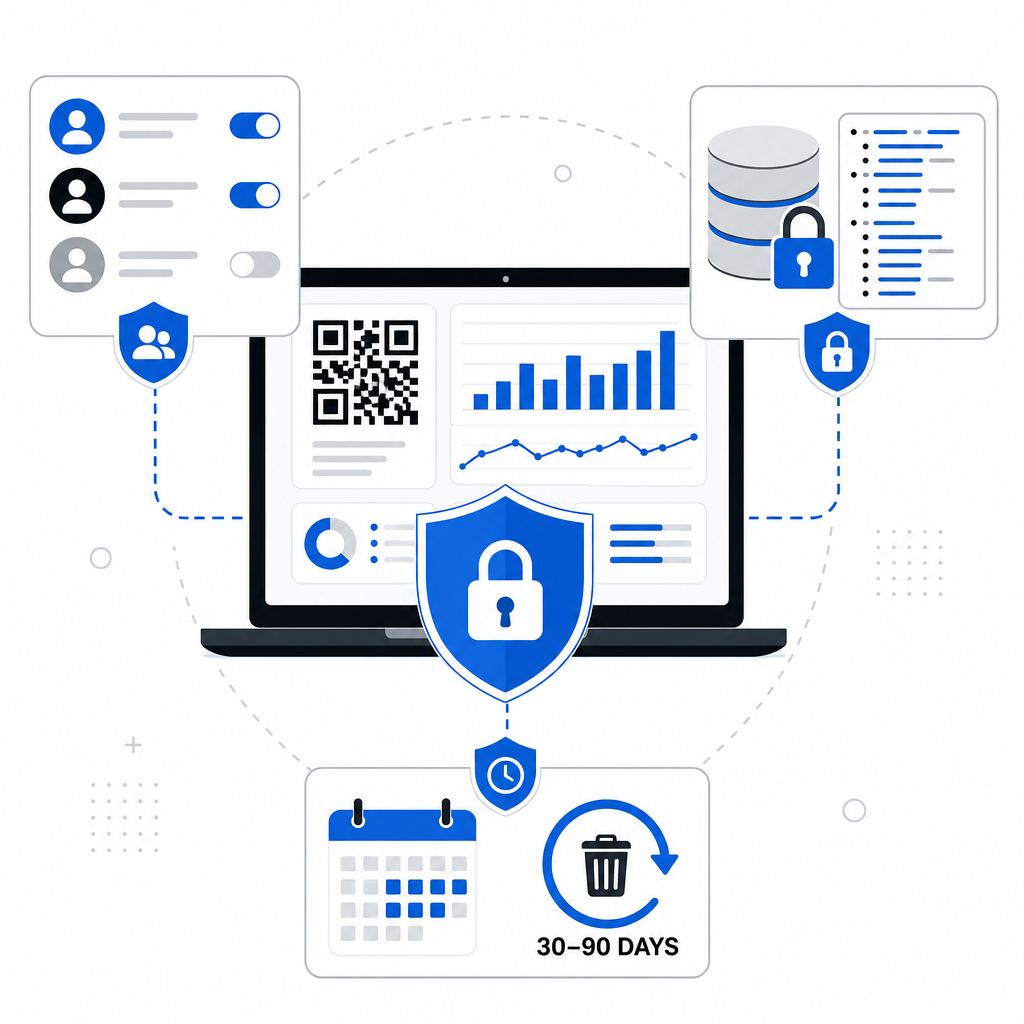
| Forvaltningsområde | Anbefalt personverntiltak | Forretningsfordel |
|---|---|---|
| Datalagring | Angi automatiske slettingsplaner for rå skannelogger etter 30 eller 90 dager. | Minimerer regulatorisk ansvar i henhold til CCPA og GDPR. |
| Tilgangskontroll | Begrens tilgang til analysedashbordet basert på spesifikke teamroller. | Forhindrer intern datamisbruk og uautorisert dataeksport. |
| Datakryptering | Krypter skannekoblinger og serverlogger under overføring ved hjelp av HTTPS og i ro. | Oppfyller bransjesikkerhetsstandarder og forhindrer loggavlytting. |
Etablering av klarhet Regler for datalagring for QR-analyse hindrer teamet ditt i å samle eldre IP-logger lenge etter at en kampanje er avsluttet. sikker QR-kodegenerering beste praksis forhindrer også uautorisert kodemanipulering eller fysiske klistremerkeoverlegg på dine trykte ressurser.
Ved å kombinere statiske koder for fast tekst, anonymiserte målinger for dynamiske lenker og tydelige fysiske avsløringer, kan bedriften din levere smidige opplevelser fra offline til online, samtidig som brukerens personvern beskyttes. Utforsk våre allsidige QR-kodegenerator for å bygge din neste transparente og personvernbevisste kampanje.
Ofte stilte spørsmål
Skanning av en enkel QR-kode avslører ikke automatisk navnet, telefonnummeret eller e-postadressen din. Dynamiske QR-koder mottar imidlertid automatisk tekniske metadata – som IP-adresse, enhetstype og nettleser – når telefonen din ber om omdirigeringssiden.
Ja, statiske QR-koder er iboende tryggere for brukerens personvern fordi de legger inn data direkte i bildemønsteret uten å bruke omdirigeringsservere. Fordi skanneforespørsler ikke rutes gjennom en analyseplattform, logger ikke statiske koder enhetsmetadata eller sporer brukeraktivitet.
Bedrifter kan aggregere totale skanningstall og daglige engasjementstrender, samtidig som de deaktiverer detaljert IP-adresselogging og presis GPS-sporing. Ved å bruke pseudonymiserte målinger og automatiske dataslettingsplaner kan markedsførere måle kampanjeytelse uten å profilere individuelle brukere.