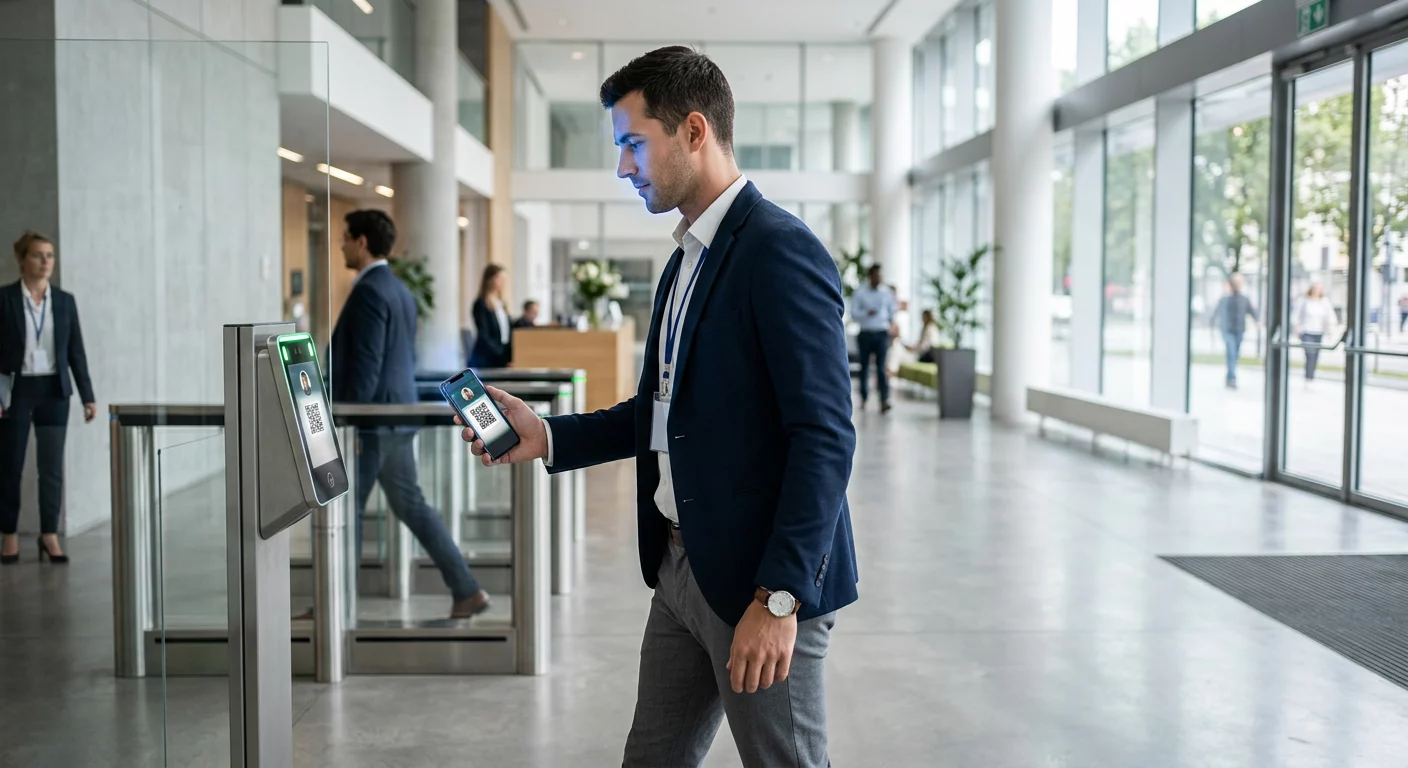
如何在不造成前门拥堵的情况下,防止员工共享访问凭证?传统的安全令牌很容易被复制,使您的物理边界容易受到未经授权的进入。将动态二维码与生物识别验证相结合,为现代企业环境提供了一种高保障、无接触的解决方案。.
解决物理访问的漏洞
在传统安全环境中,专业人员面临三大主要威胁:欺骗、重放攻击和凭证共享。欺骗是指未经授权的人使用高分辨率照片或伪造的二维码来欺骗扫描仪。重放攻击更为复杂,涉及拦截有效信号,并在其过期前重复使用以获取进入权限。.
然而,最常见的问题是简单的凭证共享。在仅使用静态二维码的系统中,用户可以截取其访问代码并将其发送给未经授权的同事或访客。通过在二维码工作流程中叠加生物识别技术——例如面部识别或指纹扫描——您可以确保持有设备的人是凭证的授权所有者。这创建了一个多因素认证(MFA)环境,其中二维码充当“您拥有的东西”(移动设备),生物识别数据充当“您是谁”,从而显著提高了您的 身份验证 协议。.
为什么动态二维码对高安全性至关重要
对于高安全性访问控制,静态二维码通常不足,因为它们包含的数据是固定的。这使得它们成为盗窃或复制的永久目标。相反,企业系统应利用 用于访问控制的动态二维码 它们的功能类似于短时效的一次性密码(OTP)。.
动态代码提供多项关键安全优势:
- 生存时间(TTL)限制:您可以将代码设置为每30到60秒过期,使截获的屏幕截图或录像几乎立即失效。.
- 即时撤销:管理员可以通过集中式仪表板实时禁用用户的访问权限,而无需取回物理硬件或重新打印徽章。.
- 降低数据密度:由于动态代码指向安全的服务器端令牌而不是存储原始数据,因此 二维码可读性 更高,即使在挑战性照明条件下也能确保更快的扫描。.
在评估您的策略时,了解两者之间的区别 静态与动态二维码 至关重要。静态码适用于Wi-Fi凭据等永久信息,而动态码则提供了应对实时安全威胁所需的敏捷性。.
安全访问工作流的技术层面
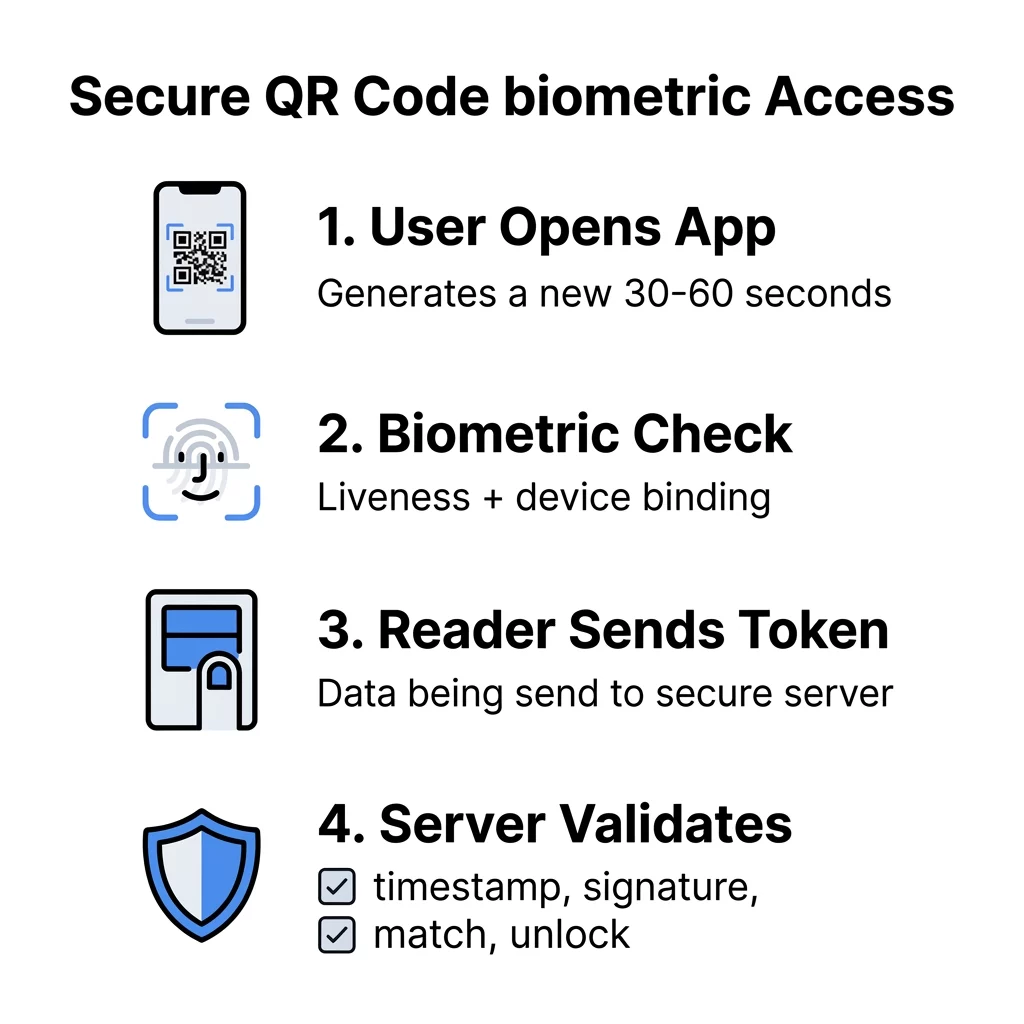
强大的集成需要一个安全的管道,从智能手机生成代码的那一刻起,到门解锁的那一刻,全程保护数据。这需要超越简单的数据编码,转向多层加密方法。.
加密签名和加密
您绝不应将原始生物识别模板或敏感的个人身份信息(PII)直接存储在二维码中。相反,应使用 加密的二维码 包含加密签名令牌的。使用AES-256等标准可确保即使代码被截获,在没有您特定服务器端密钥的情况下也无法被篡改或解密。.
设备绑定和活体检测
为防止用户简单地将手机传递给他人,您可以将二维码生成过程绑定到特定的设备ID。通过要求用户注册其特定的智能手机,系统可确保二维码仅在从该授权硬件生成时才有效。当与“活体检测”配对时,这种方法最有效,活体检测是一种生物识别检查,可确保现场是真实的人,而不是其面部的照片或视频。.
服务器端验证
入口处的扫描仪应充当“哑”读取器,将数据传递给中央安全服务器。服务器在发送“解锁”信号之前,会验证令牌、检查时间戳并确认生物识别匹配。这种架构可以防止“客户端信任”漏洞,即受损的读取器可能被欺骗以在本地授予访问权限。.
使用企业级工具保护您的设施。. 使用我们的 二维码生成器 以创建根据您的特定安全架构量身定制的动态、可追踪且安全的访问凭据。.
优化扫描能力和性能
安全只有在不阻碍人流的情况下才有效。为确保您的生物识别集成保持高效,您必须遵循 颜色对比度最佳实践 保持高水平的可扫描性。扫描仪依靠前景和背景之间明显的对比度来快速解码图案;目标是最小对比度为4.5:1。.
物理因素也影响性能。对于近距离扫描,二维码应至少为0.8 x 0.8英寸。此外,您还应考虑扫描仪所处的环境。对任何打印的代码使用光滑、哑光的表面有助于避免眩光,眩光是扫描失败的常见原因。遵循这些 网络防御中的安全 标准可确保您的硬件和软件协同工作。.
合规性和数据隐私考量
在处理生物识别数据时,您的系统必须遵守GDPR、CCPA和BIPA等地区法规。这些法律将生物识别数据归类为敏感数据,要求严格的同意和数据最小化实践。将生物识别数据视为一把万能钥匙;如果丢失或被盗,它无法像密码一样“更改”。.
保持合规性的最佳实践包括:
- 模板哈希:存储生物识别数据的数学表示(哈希值),而不是人脸或指纹的实际图像,以确保即使数据库被攻破,原始生物识别数据也无法被重建。.
- 静态加密:确保所有存储的标识符和审计日志在您的中央服务器上使用企业级协议进行加密。.
- 审计日志:维护每次扫描的详细日志,包括时间戳和设备ID,以满足 安全的二维码生成 身份验证和取证追踪的标准。.
管理离线故障转移和边缘情况
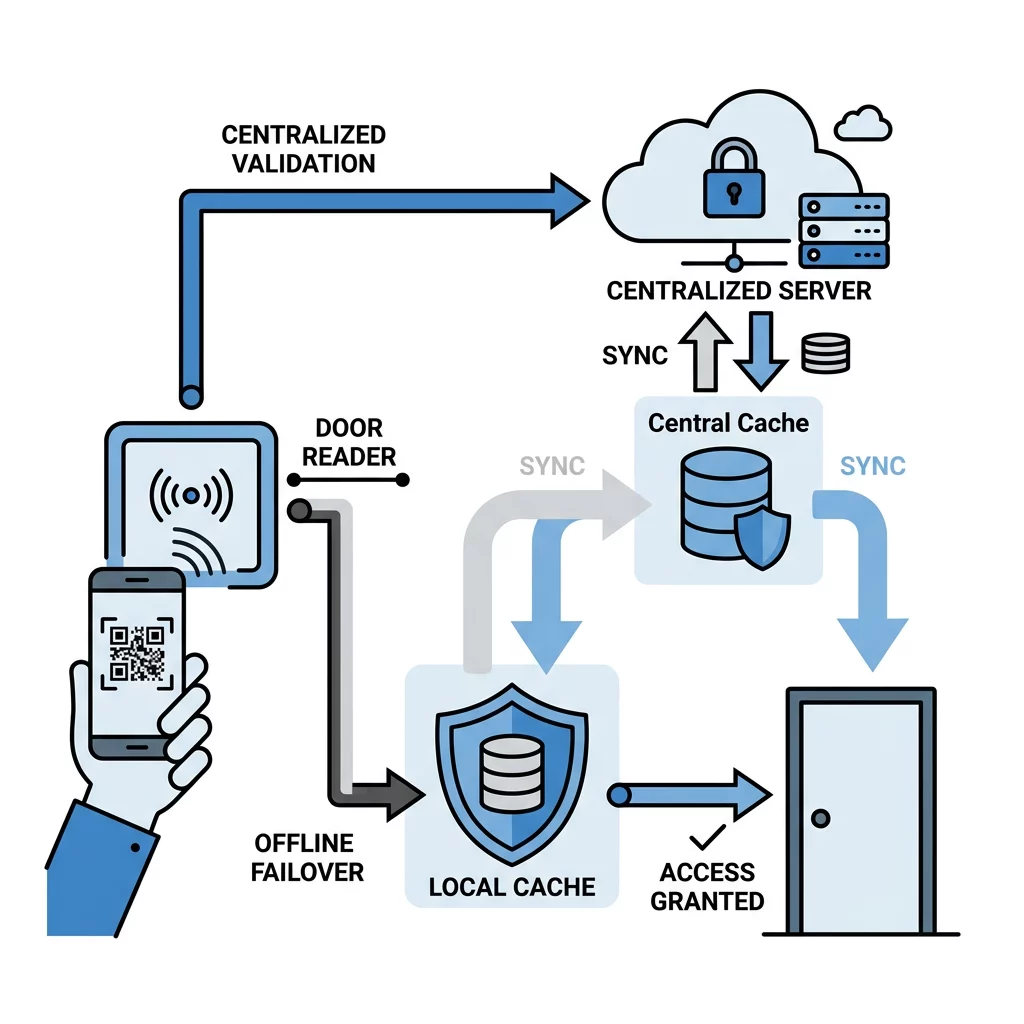
安全主管普遍关心的问题是网络中断时会发生什么。如果您的系统完全依赖实时服务器验证,Wi-Fi中断可能会导致您的全体员工被锁定。为了降低这种风险,您可以实施使用缓存的签名令牌的离线故障转移模式。.
在离线场景中,读卡器存储一个本地的已撤销ID“黑名单”,并可以使用预共享密钥在本地验证二维码的加密签名。一旦网络连接恢复,读卡器会自动将其本地日志与中央服务器同步,以确保所有访问事件都记录在您的审计跟踪中。这确保了即使在连接间歇性中断的情况下,安全性也能保持高水平。.
常见问题
如果您实施具有短过期窗口(TTL)的动态二维码,则不能。如果代码每60秒刷新一次,那么之前拍摄的照片将被扫描仪拒绝,因为时间戳将已过期。将此与生物识别活体检测相结合,可确保只有真实用户才能触发有效扫描。.
由于系统使用生物识别验证,窃贼仍然需要绕过面部识别或指纹扫描才能生成有效的二维码。此外,管理员可以使用管理平台立即撤销该特定设备ID,从而阻止该账户生成任何进一步的代码。.
是的。您可以通过电子邮件或专用应用程序向访客发放有时限的动态二维码。为提高安全性,访客可以在自助服务亭进行一次性生物识别注册,然后将其访问权限绑定到其特定移动设备,直至访问结束。将生物识别技术与二维码技术相结合,可创建一个安全、可扩展且用户友好的访问环境。通过摒弃静态凭证并采用动态加密工作流,您可以保护您的物理边界免受现代威胁。要开始构建您的安全访问系统,请探索我们用于安全二维码生成和管理的专业工具。