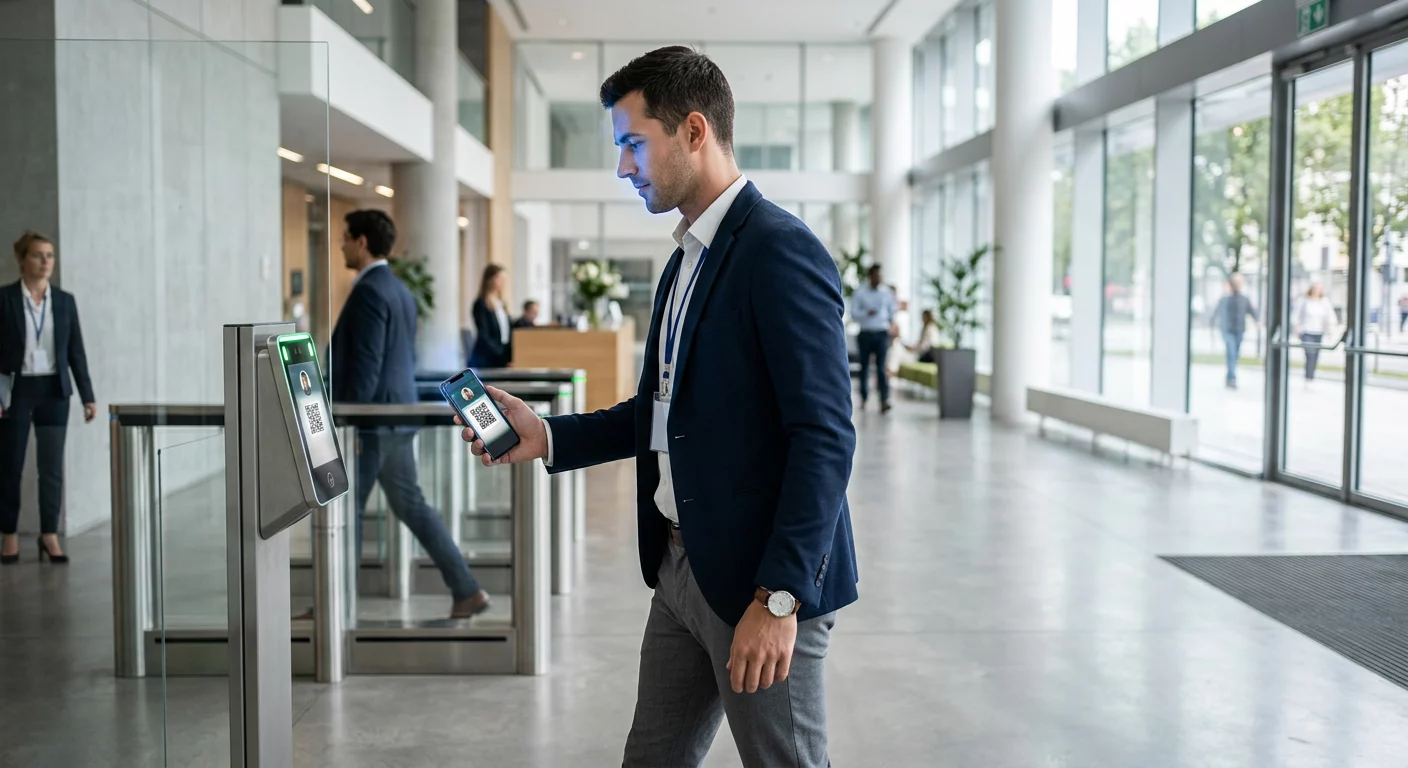
Kaip galite užkirsti kelią darbuotojams dalytis prieigos duomenimis, nesukurdami spūsties prie pagrindinio įėjimo? Tradiciniai saugumo žetonai lengvai dubliuojami, todėl jūsų fizinis perimetras tampa pažeidžiamas neteisėtam patekimui. Dinaminių QR kodų integravimas su biometriniu patvirtinimu suteikia didelio patikimumo, bekontaktį sprendimą šiuolaikinėms įmonių aplinkoms.
Fizinės prieigos pažeidžiamumų sprendimas
Tradicinėse saugumo aplinkose specialistai susiduria su trimis pagrindinėmis grėsmėmis: apsimetinėjimu (spoofing), pakartotinėmis atakomis (replay attacks) ir prisijungimo duomenų dalijimusi. Apsimetinėjimas įvyksta, kai neįgaliotas asmuo naudoja didelės raiškos nuotrauką arba netikrą QR kodą, kad apgautų skaitytuvą. Pakartotinės atakos yra sudėtingesnės, apimančios galiojančio signalo perėmimą, kuris vėliau pakartotinai naudojamas prieš jam pasibaigiant, siekiant patekti.
Tačiau dažniausia problema yra paprastas prisijungimo duomenų dalijimasis. Statinėje tik QR kodų sistemoje vartotojas gali padaryti savo prieigos kodo ekrano nuotrauką ir nusiųsti ją neįgaliotam kolegai ar lankytojui. Įdiegus biometrinius duomenis – tokius kaip veido atpažinimas ar pirštų atspaudų nuskaitymas – į QR darbo eigą, užtikrinama, kad įrenginį laikantis asmuo yra įgaliotas prisijungimo duomenų savininkas. Tai sukuria daugiafaktorinio autentifikavimo (MFA) aplinką, kurioje QR kodas veikia kaip “kažkas, ką turite” (mobilusis įrenginys), o biometriniai duomenys – kaip “kažkas, kas esate”, žymiai pagerinant jūsų tapatybės patvirtinimo protokolus.
Kodėl dinaminiai QR kodai yra būtini dideliam saugumui
Didelio saugumo prieigos kontrolei statiniai QR kodai dažnai yra nepakankami, nes juose esantys duomenys išlieka fiksuoti. Dėl to jie tampa nuolatiniais vagystės ar dubliavimo taikiniais. Vietoj to, įmonių sistemos turėtų naudoti dinaminiai QR kodai prieigos kontrolei kurie veikia panašiai kaip trumpalaikiai, vienkartiniai slaptažodžiai (OTP).
Dinaminiai kodai suteikia keletą svarbių saugumo pranašumų:
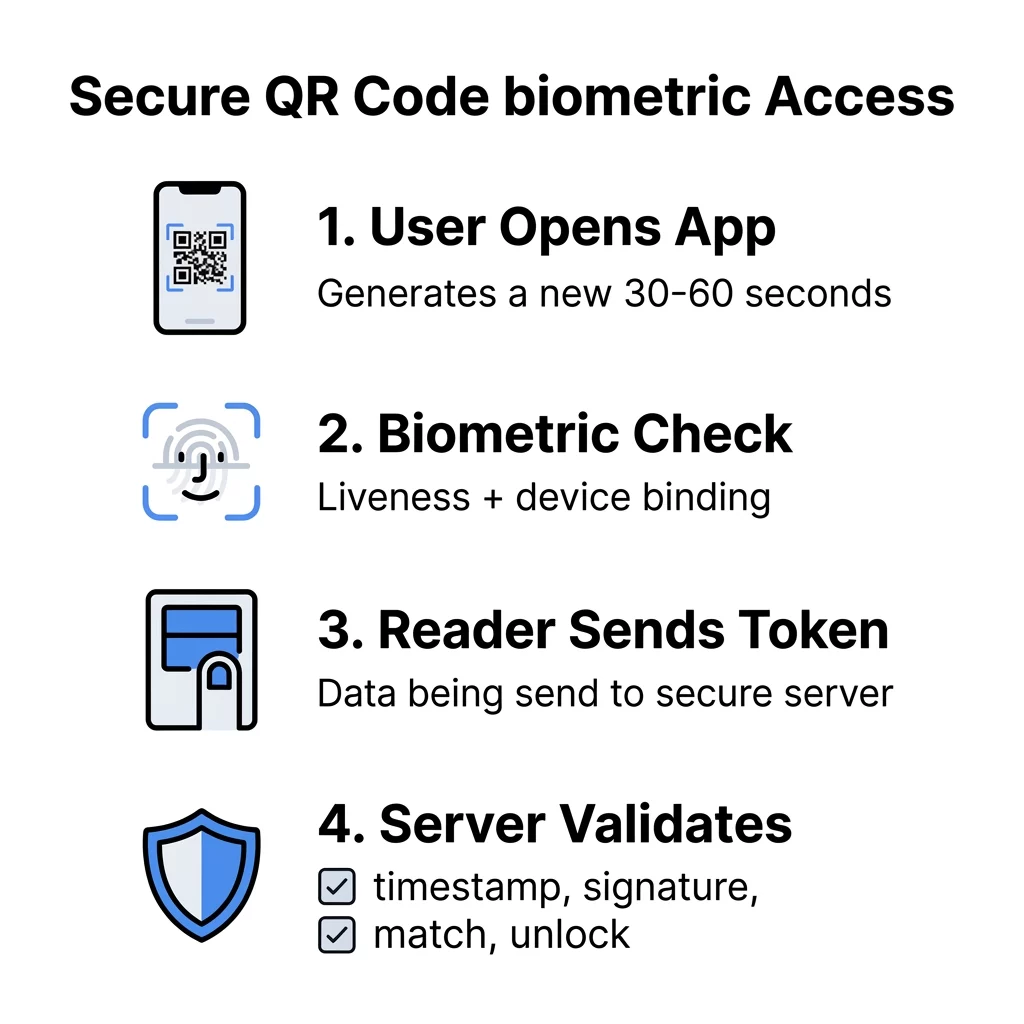
- Gyvavimo laiko (TTL) apribojimai: Galite nustatyti, kad kodai pasibaigtų kas 30–60 sekundžių, todėl perimtos ekrano nuotraukos ar įrašai tampa beveik iš karto nenaudingi.
- Momentinis atšaukimas: Administratoriai gali išjungti vartotojo prieigą realiuoju laiku per centralizuotą valdymo pultą, nereikalaujant atsiimti fizinės aparatinės įrangos ar perspausdinti ženklelių.
- Sumažintas duomenų tankis: Kadangi dinaminiai kodai nurodo saugų serverio pusės žetoną, o ne saugo neapdorotus duomenis, QR kodo skaitomumas yra didesnis, užtikrinantis greitesnį nuskaitymą net ir sudėtingomis apšvietimo sąlygomis.
Vertinant savo strategiją, supratimas apie skirtumą tarp statinių ir dinaminių QR kodų yra gyvybiškai svarbus. Nors statiniai kodai yra naudingi nuolatinei informacijai, pvz., „Wi-Fi“ prisijungimo duomenims, dinaminiai kodai suteikia lankstumą, reikalingą reaguoti į realaus laiko saugumo grėsmes.
Saugios prieigos darbo eigos techniniai sluoksniai
Patikimai integracijai reikalingas saugus kanalas, kuris apsaugo duomenis nuo to momento, kai kodas sugeneruojamas išmaniajame telefone, iki durų atrakinimo. Tai apima perėjimą nuo paprasto duomenų kodavimo prie daugiasluoksnio kriptografinio metodo.
Kriptografinis pasirašymas ir šifravimas
Niekada neturėtumėte saugoti neapdorotų biometrinių šablonų ar jautrios asmenį identifikuojančios informacijos (PII) tiesiogiai QR kode. Vietoj to, naudokite šifruotus QR kodus kuriuose yra kriptografiškai pasirašytas žetonas. Naudojant standartus, tokius kaip AES-256, užtikrinama, kad net jei kodas būtų perimtas, jo negalima sugadinti ar iššifruoti be jūsų konkrečių serverio pusės raktų.
Įrenginio susiejimas ir gyvybingumo aptikimas
Kad vartotojai tiesiog neperduotų savo telefono kitam asmeniui, galite susieti QR generavimo procesą su konkrečiu įrenginio ID. Reikalaujant, kad vartotojas užregistruotų savo konkretų išmanųjį telefoną, sistema užtikrina, kad QR kodas galioja tik tada, kai jis sugeneruojamas iš tos autorizuotos aparatinės įrangos. Tai efektyviausia, kai derinama su “gyvybingumo aptikimu” – biometriniu patikrinimu, kuris užtikrina, kad yra fizinis asmuo, o ne jo veido nuotrauka ar vaizdo įrašas.
Serverio pusės patvirtinimas
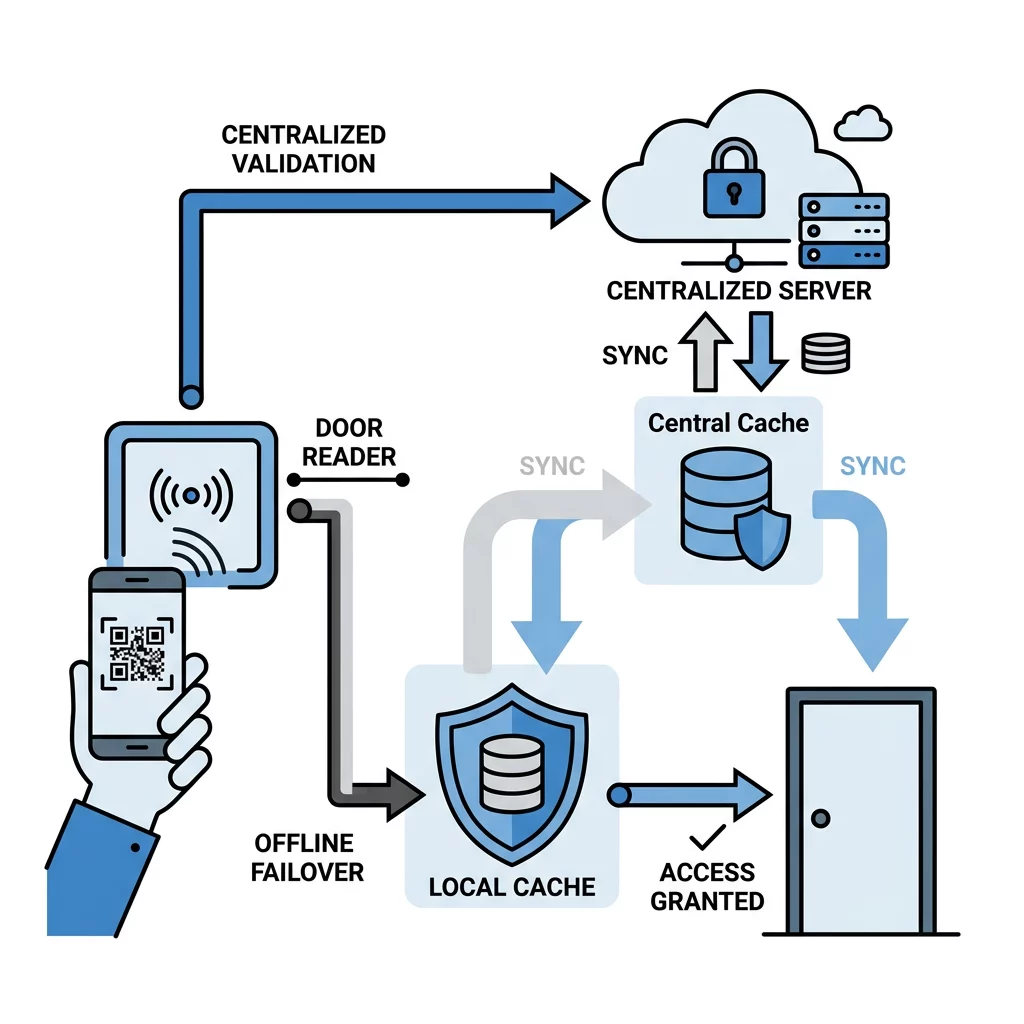
Skaitytuvas jūsų įėjimo punkte turėtų veikti kaip “kvailas” skaitytuvas, perduodantis duomenis centralizuotam saugiam serveriui. Serveris patikrina žetoną, patikrina laiko žymę ir patvirtina biometrinį atitikimą prieš išsiųsdamas “atrakinimo” signalą. Ši architektūra apsaugo nuo “kliento pusės pasitikėjimo” pažeidžiamumų, kai pažeistas skaitytuvas gali būti apgautas suteikiant prieigą vietoje.
Apsaugokite savo patalpas naudodami įmonės lygio įrankius. Naudokitės mūsų QR kodo generatorius kurti dinaminius, sekamus ir saugius prieigos duomenis, pritaikytus jūsų konkrečiai saugumo architektūrai.
Nuskaitymo ir našumo optimizavimas
Saugumas yra efektyvus tik tada, jei jis netrukdo žmonių srautui. Norėdami užtikrinti, kad jūsų biometrinė integracija išliktų efektyvi, turite laikytis geriausios spalvų kontrasto praktikos išlaikyti aukštą nuskaitymo lygį. Skaitytuvai, norėdami greitai iššifruoti raštus, remiasi ryškiu kontrastu tarp priekinio plano ir fono; siekti minimalaus kontrasto santykio 4,5:1.
Fiziniai veiksniai taip pat turi įtakos veikimui. Artimo nuotolio nuskaitymui QR kodas turėtų būti bent 0,8 x 0,8 colio. Be to, turėtumėte atsižvelgti į aplinką, kurioje yra skaitytuvas. Naudojant lygius, matinius paviršius bet kokiems atspausdintiems kodams, galima išvengti atspindžių, kurie yra dažna nuskaitymo gedimų priežastis. Laikantis šių saugumas kibernetinėje gynyboje standartai užtikrina, kad jūsų aparatinė ir programinė įranga veiktų darniai.
Atitiktis ir duomenų privatumo aspektai
Tvarkant biometrinius duomenis, jūsų sistema turi atitikti regioninius reglamentus, tokius kaip BDAR, CCPA ir BIPA. Šie įstatymai biometrinius duomenis klasifikuoja kaip jautrius duomenis, reikalaujančius griežto sutikimo ir duomenų minimizavimo praktikos. Pagalvokite apie biometrinius duomenis kaip apie pagrindinį raktą; jei jie pametami ar pavagiami, jų negalima “pakeisti” kaip slaptažodžio.
Geriausia praktika, siekiant išlaikyti atitiktį, apima:
- Šablonų maišos funkcija: saugoti matematines biometrinių duomenų reprezentacijas (maišos funkcijas), o ne tikrus veidų ar pirštų atspaudų vaizdus, siekiant užtikrinti, kad net ir pažeidus duomenų bazę, pirminiai biometriniai duomenys negalėtų būti atkurti.
- Šifravimas ramybės būsenoje: Užtikrinkite, kad visi saugomi identifikatoriai ir audito žurnalai būtų šifruojami jūsų centriniuose serveriuose naudojant įmonės lygio protokolus.
- Audito registravimas: Tvarkykite išsamius kiekvieno nuskaitymo žurnalus, įskaitant laiko žymas ir įrenginių ID, kad atitiktumėte saugų QR kodų generavimą tapatybės patvirtinimo ir teismo ekspertizės pėdsakų standartus.
Neprisijungusio atsarginio veikimo ir kraštutinių atvejų valdymas
Dažnas saugumo direktorių rūpestis yra tai, kas nutinka tinklo sutrikimo metu. Jei jūsų sistema visiškai priklauso nuo realaus laiko serverio patvirtinimo, „Wi-Fi“ ryšio nutrūkimas gali užblokuoti visą jūsų darbo jėgą. Norėdami sumažinti šią riziką, galite įdiegti neprisijungusio atsarginio veikimo režimą, naudojant talpykloje saugomus, pasirašytus žetonus.
Neprisijungus prie tinklo, skaitytuvas saugo vietinį atšauktų ID “juodąjį sąrašą” ir gali patikrinti QR kodo kriptografinį parašą vietoje, naudodamas iš anksto bendrinamą raktą. Atkūrus tinklo ryšį, skaitytuvas automatiškai sinchronizuoja savo vietinius žurnalus su centriniu serveriu, kad užtikrintų, jog visi prieigos įvykiai būtų įrašyti jūsų audito žurnale. Tai užtikrina aukštą saugumą net ir esant nutrūkstamam ryšiui.
DUK
Ne, jei įdiegsite dinaminius QR kodus su trumpais galiojimo laikotarpiais (TTL). Jei kodas atnaujinamas kas 60 sekundžių, anksčiau padaryta nuotrauka bus atmesta skaitytuvo, nes laiko žyma bus pasibaigusi. Sujungus tai su biometriniu gyvybės aptikimu, užtikrinama, kad tik gyvas vartotojas gali inicijuoti galiojantį nuskaitymą.
Kadangi sistema naudoja biometrinį patvirtinimą, vagiui vis tiek reikėtų apeiti veido atpažinimo ar pirštų atspaudų nuskaitymą, kad sugeneruotų galiojantį QR kodą. Be to, administratoriai gali naudoti valdymo platformą, kad akimirksniu atšauktų tą konkretų įrenginio ID, užkertant kelią tolesnių kodų generavimui tai paskyrai.
Taip. Lankytojams galite išduoti terminuotus dinaminius QR kodus el. paštu arba specialia programėle. Siekiant didesnio saugumo, lankytojai gali vieną kartą užsiregistruoti biometriškai savitarnos kioske, kuris vėliau susieja jų prieigos teises su konkrečiu mobiliojo ryšio įrenginiu visam apsilankymo laikui. Biometrinių duomenų integravimas su QR technologija sukuria saugią, keičiamo dydžio ir patogią prieigos aplinką. Atsisakydami statinių kredencialų ir priimdami dinaminius, šifruotus darbo eigas, galite apsaugoti savo fizinį perimetrą nuo šiuolaikinių grėsmių. Norėdami pradėti kurti savo saugią prieigos sistemą, išbandykite mūsų profesionalius įrankius saugiam QR kodo generavimui ir valdymui.