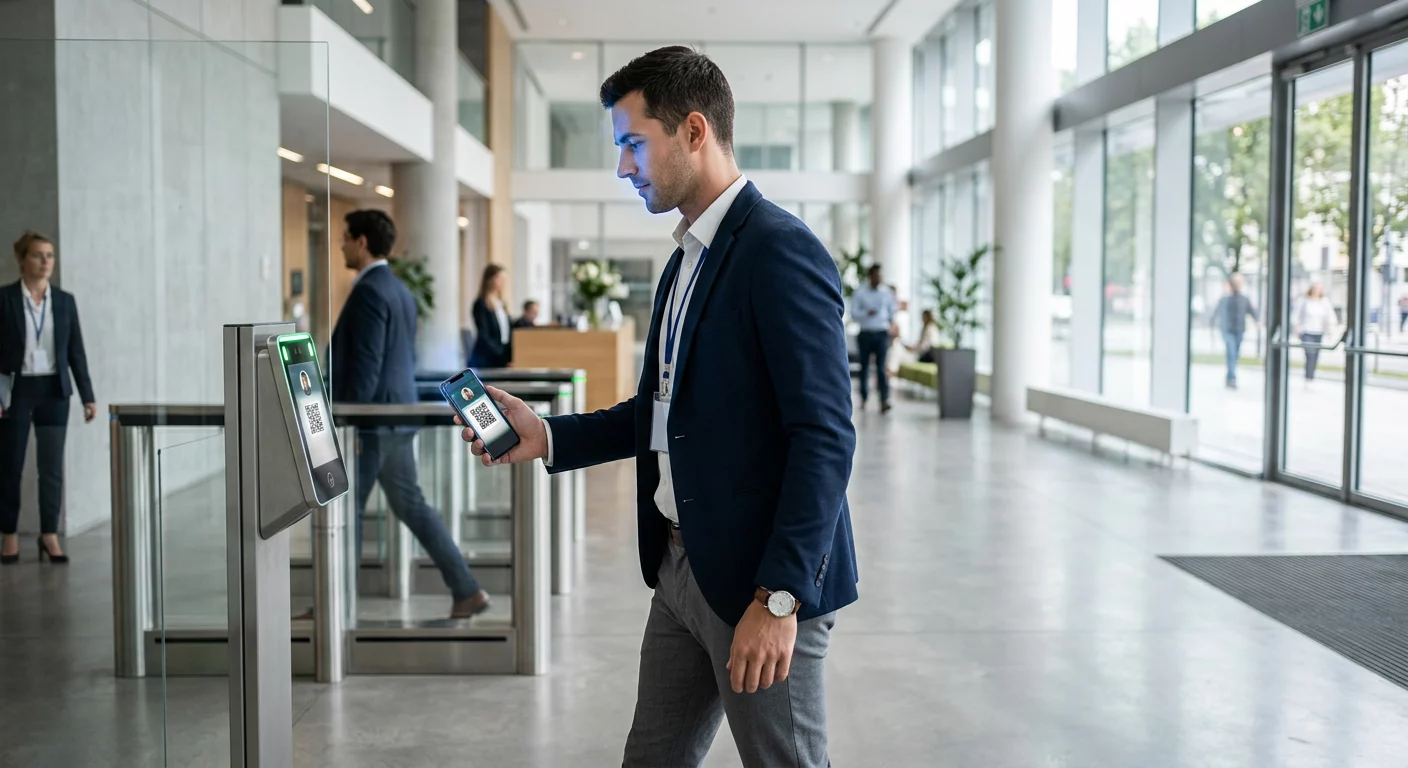
従業員がアクセス認証情報を共有するのを、正面玄関でボトルネックを生じさせることなく防ぐにはどうすればよいでしょうか?従来のセキュリティトークンは簡単に複製でき、物理的な境界が無許可の侵入に対して脆弱になります。動的QRコードと生体認証を統合することで、現代の企業環境向けに高信頼性でタッチレスなソリューションを提供します。.
物理的アクセスの脆弱性への対処
従来のセキュリティ環境では、専門家は主に3つの脅威に直面します。なりすまし、リプレイ攻撃、および認証情報の共有です。なりすましは、許可されていない人物が高解像度の写真や偽のQRコードを使用してスキャナーを欺くときに発生します。リプレイ攻撃はより高度で、有効な信号を傍受し、それが期限切れになる前に再利用して侵入するものです。.
しかし、最も一般的な問題は、単純な認証情報の共有です。静的なQRコードのみのシステムでは、ユーザーはアクセスコードをスクリーンショットで撮り、許可されていない同僚や訪問者にテキストメッセージで送信できます。顔認識や指紋スキャンなどの生体認証をQRワークフローに重ねることで、デバイスを持っている人物が認証情報の正規の所有者であることを保証します。これにより、QRコードが「あなたが持っているもの」(モバイルデバイス)として機能し、生体認証データが「あなた自身であるもの」として機能する多要素認証(MFA)環境が作成され、あなたの 本人確認 プロトコルを大幅に改善します。.
高セキュリティに動的QRコードが不可欠な理由
高セキュリティのアクセス制御では、静的QRコードは、含まれるデータが固定されているため、しばしば不十分です。これにより、それらは盗難や複製に対する永続的な標的となります。代わりに、企業システムは アクセス制御のための動的QRコード 短命なワンタイムパスワード(OTP)と同様に機能するもの。.
動的コードは、いくつかの重要なセキュリティ上の利点を提供します。
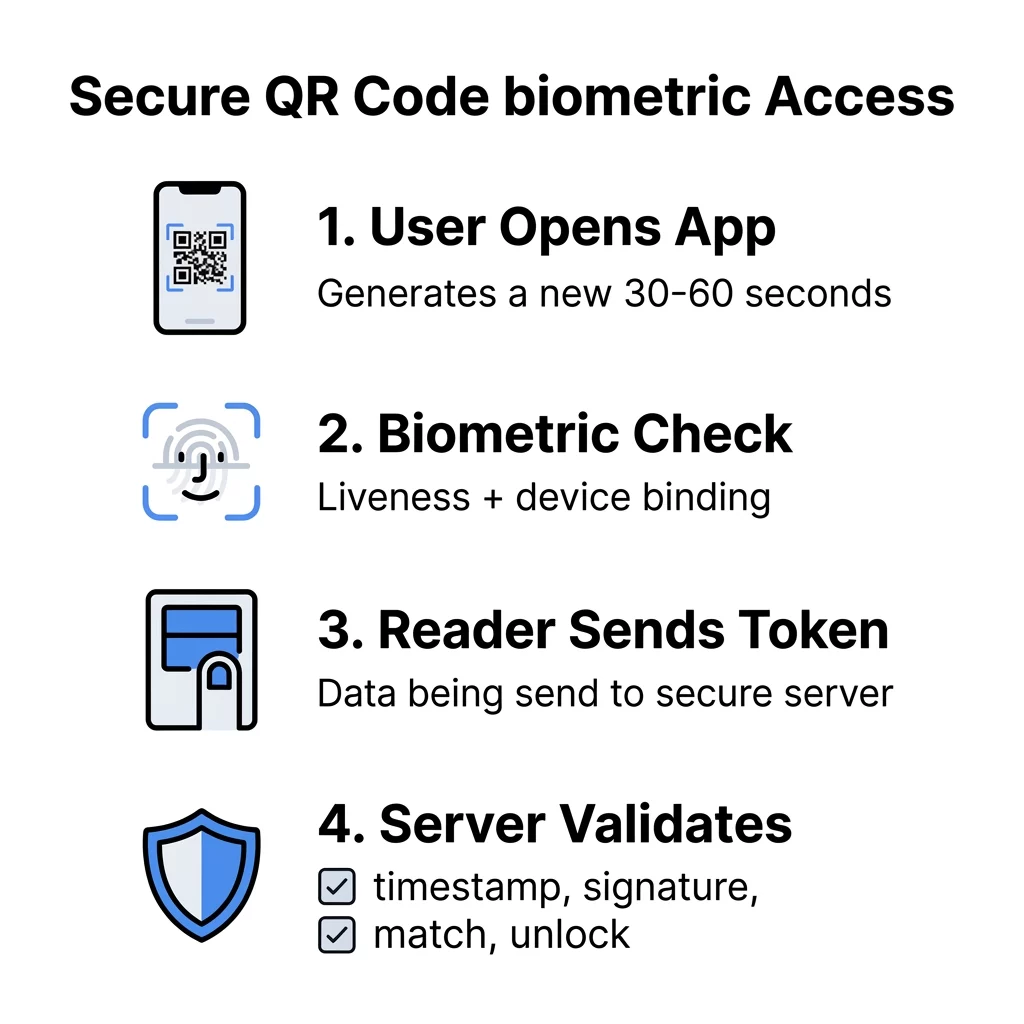
- 有効期間(TTL)の制限:コードを30秒から60秒ごとに期限切れになるように設定でき、傍受されたスクリーンショットや録画はほぼ即座に無効になります。.
- 即時失効:管理者は、物理的なハードウェアを回収したり、バッジを再印刷したりすることなく、集中管理ダッシュボードを通じてユーザーのアクセスをリアルタイムで無効にできます。.
- データ密度の削減:動的コードは生データを保存するのではなく、安全なサーバーサイドトークンを指すため、 QRコードの読みやすさ より高く、困難な照明条件下でも高速スキャンを保証します。.
戦略を評価する際、〜の違いを理解することは 静的QRコードと動的QRコードの選択が 不可欠です。静的コードはWi-Fi認証情報のような永続的な情報に役立ちますが、動的コードはリアルタイムのセキュリティ脅威に対応するために必要な俊敏性を提供します。.
セキュアアクセスワークフローの技術的レイヤー
堅牢な統合には、スマートフォンでコードが生成された瞬間からドアが解錠される瞬間までデータを保護するセキュアなパイプラインが必要です。これは、単純なデータエンコーディングを超え、多層的な暗号化アプローチへと移行することを意味します。.
暗号署名と暗号化
生体認証テンプレートや機密性の高い個人識別情報(PII)をQRコード内に直接保存してはなりません。代わりに、 暗号化されたQRコードを使用します。 暗号署名されたトークンを含むものを使用してください。AES-256のような標準を使用することで、コードが傍受されたとしても、特定のサーバーサイドキーなしには改ざんされたり復号されたりしないことが保証されます。.
デバイスバインディングと生体検知
ユーザーが単に自分の電話を他の人に渡すのを防ぐために、QR生成プロセスを特定のデバイスIDにバインドできます。ユーザーに特定のスマートフォンを登録させることで、システムはQRコードがその認証されたハードウェアから生成された場合にのみ有効であることを保証します。これは、「生体検知」(顔の写真やビデオではなく、物理的な人物が存在することを保証する生体認証チェック)と組み合わせた場合に最も効果的です。.
サーバーサイド検証
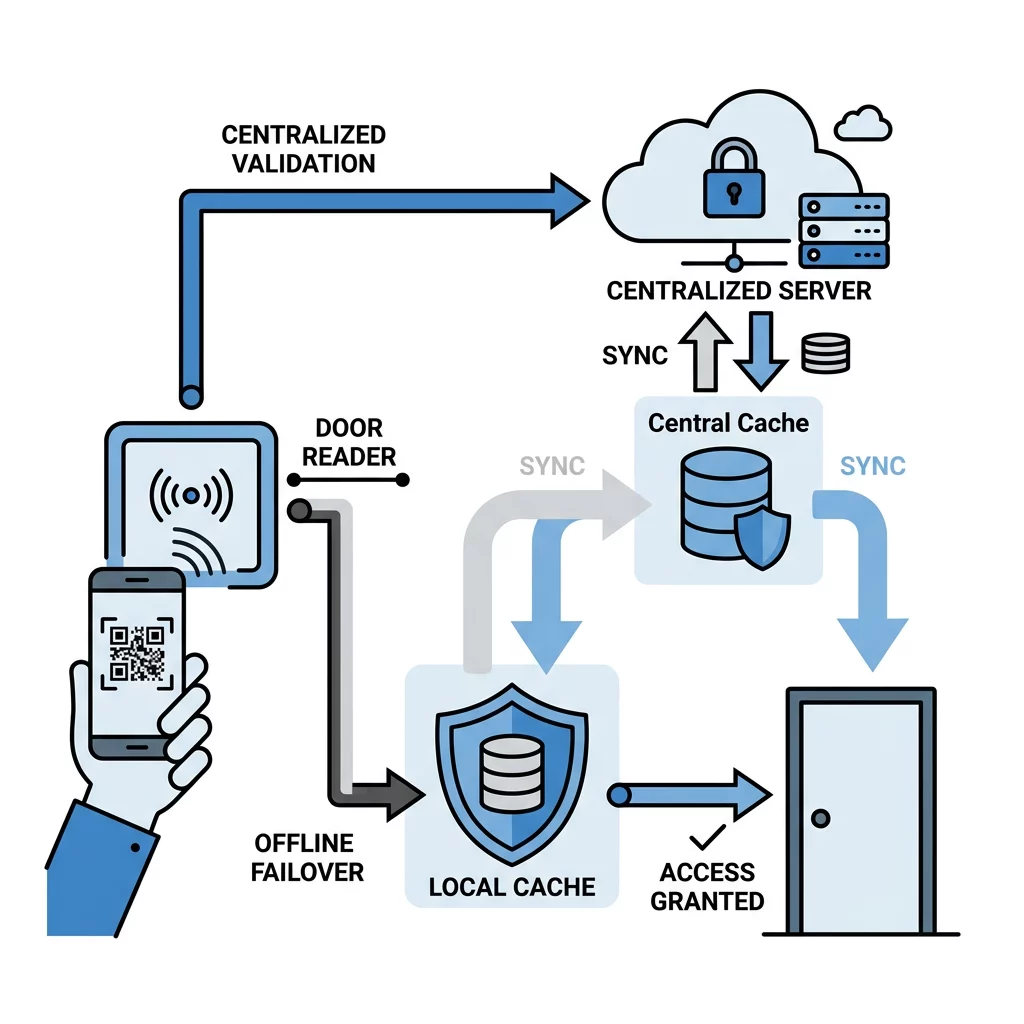
入り口のスキャナーは、データを一元化されたセキュアなサーバーに渡す「ダム」リーダーとして機能すべきです。サーバーはトークンを検証し、タイムスタンプをチェックし、生体認証の一致を確認してから「解錠」信号を送信します。このアーキテクチャは、侵害されたリーダーがローカルでアクセスを許可するように騙される可能性がある「クライアントサイド信頼」の脆弱性を防ぎます。.
エンタープライズグレードのツールで施設を保護しましょう。. をご利用ください。 QRコードジェネレーター 特定のセキュリティアーキテクチャに合わせて、動的で追跡可能、かつ安全なアクセス認証情報を作成します。.
スキャン可能性とパフォーマンスの最適化
セキュリティは、人の流れを妨げない場合にのみ効果的です。生体認証統合が効率的であり続けることを確実にするためには、〜に従う必要があります。 色のコントラストのベストプラクティス スキャンしやすさのレベルを高く維持するため。スキャナーは、パターンを素早くデコードするために、前景と背景の明確なコントラストに依存します。最低4.5:1のコントラスト比を目指してください。.
物理的要因もパフォーマンスに影響します。近距離スキャンでは、QRコードは少なくとも0.8 x 0.8インチである必要があります。さらに、スキャナーが設置される環境も考慮する必要があります。印刷されたコードには滑らかでマットな表面を使用することで、スキャン失敗の一般的な原因であるグレア(光の反射)を避けることができます。これらの サイバー防御におけるセキュリティ 規格は、ハードウェアとソフトウェアが調和して動作することを保証します。.
コンプライアンスとデータプライバシーに関する考慮事項
生体認証データを扱う際、システムはGDPR、CCPA、BIPAなどの地域規制を遵守する必要があります。これらの法律は生体認証を機密データとして分類しており、厳格な同意とデータ最小化の実践を求めています。生体認証データはマスターキーのようなものだと考えてください。もし紛失したり盗まれたりした場合、パスワードのように「変更」することはできません。.
コンプライアンスを維持するためのベストプラクティスには以下が含まれます。
- テンプレートハッシュ化: 顔や指紋の実際の画像ではなく、生体認証の数学的表現(ハッシュ)を保存することで、データベースが侵害された場合でも、生の生体認証データが再構築されないようにします。.
- 保存時の暗号化: すべての保存された識別子と監査ログが、エンタープライズグレードのプロトコルを使用して中央サーバー上で暗号化されていることを確認します。.
- 監査ログ: タイムスタンプとデバイスIDを含む、すべてのスキャンの詳細なログを維持し、 安全なQRコード生成 身元証明とフォレンジックトレイルの基準。.
オフラインフェイルオーバーとエッジケースの管理
セキュリティ担当役員にとって一般的な懸念は、ネットワーク障害発生時に何が起こるかということです。システムがリアルタイムのサーバー検証に完全に依存している場合、Wi-Fiの切断によって全従業員がロックアウトされる可能性があります。このリスクを軽減するために、キャッシュされた署名付きトークンを使用してオフラインフェイルオーバーモードを実装できます。.
オフラインのシナリオでは、リーダーは失効したIDのローカルな「ブラックリスト」を保存し、事前共有キーを使用してQRコードの暗号署名をローカルで検証できます。ネットワーク接続が復元されると、リーダーは自動的にローカルログを中央サーバーと同期し、すべてのアクセスイベントが監査証跡のために記録されるようにします。これにより、接続が断続的であってもセキュリティは高く維持されます。.
よくある質問
短い有効期限(TTL)を持つ動的QRコードを実装している場合はできません。コードが60秒ごとに更新される場合、以前に撮影された写真は、タイムスタンプが期限切れになっているため、スキャナーによって拒否されます。これを生体認証によるライブネス検出と組み合わせることで、生きたユーザーのみが有効なスキャンをトリガーできるようになります。.
システムは生体認証を使用しているため、泥棒は有効なQRコードを生成するために顔認識または指紋スキャンを回避する必要があります。さらに、管理者は管理プラットフォームを使用して、その特定のデバイスIDを即座に失効させ、そのアカウントでそれ以上のコードが生成されるのを防ぐことができます。.
はい。Eメールまたは専用アプリを介して、訪問者向けに時間制限付きの動的なQRコードを発行できます。セキュリティをさらに強化するため、訪問者はセルフサービスキオスクで一度生体認証登録を行い、それによって訪問期間中、特定のモバイルデバイスにアクセス権限を紐付けることができます。生体認証とQRテクノロジーを統合することで、安全でスケーラブル、かつ使いやすいアクセス環境が構築されます。静的な認証情報から脱却し、動的で暗号化されたワークフローを採用することで、物理的な境界を現代の脅威から保護することができます。安全なアクセスシステムの構築を開始するには、安全なQRコードの生成と管理のためのプロフェッショナルツールをご覧ください。